Als Fachanwalt für IT-Recht begegne ich immer wieder Fällen, in denen Menschen auf Phishing-Attacken hereinfallen. Dabei haben es die Angreifer nicht nur auf Kreditkartendaten, sondern auch auf sensible Bankinformationen abgesehen. Eine Bank, die besonders oft im Fokus steht, ist die Comdirect Bank. In diesem Beitrag möchte ich Sie über die speziellen Herausforderungen und Risiken aufklären, die mit dem sogenannten „Comdirect Phishing“ verbunden sind. Darüber hinaus gebe ich Ihnen konkrete Tipps, wie Sie sich vor solchen Angriffen schützen können.
Soforthilfe bei comdirect-Phishing Kundenbetreuung rund um die Uhr, 7 Tage die Woche · geprüft am 5. September 2026
Wenn Sie Zugangsdaten eingegeben, eine TAN freigegeben oder auf einen Link geklickt haben: Rufen Sie an und lassen Sie den Kontozugang sperren — nicht nur die Karte. comdirect empfiehlt bei weitergegebenen Daten ausdrücklich den sofortigen Anruf.
Verwechslungsgefahr, die Sie kennen sollten: comdirect ruft Sie niemals an, um PIN oder TAN abzufragen — und Betrüger fälschen im Display genau die echte comdirect-Rufnummer. Umgekehrt gilt: Wenn Sie dort anrufen, fragt das Sprachdialogsystem nach Ihren Zugangsdaten. Das ist echt und normal. Der Unterschied liegt allein darin, wer den Anruf begonnen hat.
Danach: die nächsten Schritte
- photoTAN oder mobileTAN deaktivieren lassen. Wenn Täter ein eigenes Gerät registriert haben, laufen Freigaben weiter, obwohl die Karte gesperrt ist. Die Deaktivierung geht über dieselbe Nummer. Danach müssen Sie das Verfahren neu registrieren.
- Auf angelegte Überweisungen und Vorlagen prüfen. Täter richten häufig Daueraufträge, Vorlagen oder neue Empfänger ein. Auch das Tageslimit und hinterlegte Kontaktdaten kontrollieren.
- Umsätze sichern. Screenshots aller unbekannten Buchungen mit Datum, Betrag und Empfänger. Bei noch nicht gebuchten Überweisungen sofort nach einem Rückruf fragen.
- Die Nachricht aufbewahren. SMS, E-Mail oder Brief nicht löschen. Bei E-Mails zusätzlich den vollständigen Kopfzeilen-Text sichern.
- Der Abbuchung schriftlich widersprechen. Ein Telefonat genügt als Nachweis nicht. Ein kurzes Schreiben, das die Zahlung ausdrücklich als nicht autorisiert bezeichnet, sichert Ihre Position.
- Strafanzeige erstatten. Bei jeder Polizeidienststelle oder online über die Internetwache Ihres Bundeslandes. Das Aktenzeichen benötigen Sie später gegenüber der Bank.
Wichtig: Verwenden Sie niemals eine Rufnummer oder einen Link aus der verdächtigen Nachricht selbst — auch dann nicht, wenn die Nummer echt aussieht. Kontaktdaten nach Angaben der comdirect, geprüft am 5. September 2026.
„Bitte bestätigen oder aktualisieren Sie Ihre persönlichen Daten“ — echt oder Fälschung?
Das ist derzeit die häufigste Formulierung in gefälschten comdirect-Nachrichten. Die Antwort ist eindeutig: comdirect fordert Sie nicht per E-Mail oder SMS auf, persönliche Daten über einen Link zu bestätigen. Wer das verlangt, will Ihre Zugangsdaten.
Drei Merkmale, an denen Sie eine Fälschung sicher erkennen:
- Aufforderung zur Datenbestätigung über einen Link. Kommt von comdirect nicht. Echte Mitteilungen finden Sie nach eigenem Login in Ihrer Postbox — rufen Sie die Seite immer selbst auf, nie über einen Link aus der Nachricht.
- Angebliche Sperrung oder Einschränkung Ihrer Karte „aus Sicherheitsgründen“, die Sie online aufheben sollen. Eine echte Sperre heben Sie nicht per Formular auf.
- Anrufe, in denen nach PIN oder TAN gefragt wird. comdirect fragt am Telefon nie danach. Auflegen und über die Nummer oben selbst zurückrufen — auch wenn im Display die richtige Nummer stand.
Verdächtige Nachrichten sollten Sie nicht einfach löschen: Sie sind später das wichtigste Beweismittel gegenüber der Bank.
Geld ist bereits abgebucht: Was Sie von der comdirect verlangen können
Die Sperrung begrenzt den Schaden, sie holt das Geld nicht zurück. Dafür gilt ein eigener Maßstab — und der ist günstiger, als die erste Antwort der Bank oft vermuten lässt.
Nach § 675u BGB muss die Bank eine nicht autorisierte Zahlung unverzüglich erstatten. Sie müssen nicht beweisen, dass Sie die Buchung nicht freigegeben haben; die Bank muss beweisen, dass Sie es getan haben. Verweigern darf sie nur, wenn sie Ihnen grobe Fahrlässigkeit nachweist (§ 675v BGB). Dass jemand einer technisch gut gemachten Täuschung aufgesessen ist, genügt dafür nach der Rechtsprechung für sich genommen nicht — erst recht nicht, wenn die Täter die echte Rufnummer der Bank im Display gefälscht haben.
Beachten Sie die Frist: Die nicht autorisierte Buchung müssen Sie unverzüglich nach Kenntnis anzeigen, spätestens innerhalb von 13 Monaten nach der Belastung (§ 676b Abs. 2 BGB). Danach ist der Anspruch verloren, unabhängig davon, wie eindeutig der Fall ist.
Die erste Ablehnung der Bank ist kein Endergebnis. Entscheidend ist, welches Sicherungsverfahren im konkreten Fall eingesetzt wurde, wie die Freigabe technisch abgelaufen ist und was sich davon dokumentieren lässt.
Nach einem Phishing-Angriff auf Ihr comdirect-Konto wurde Geld abgebucht? Ich prüfe den Ablauf und die Erfolgsaussichten einer Rückforderung. Schildern Sie mir den Fall über das Kontaktformular oder rufen Sie an.
Inhaltsverzeichnis
- Erfahrungsbericht: Wie läuft ein typischer Phishing-Fall bei Comdirect ab?
- Was ist Phishing überhaupt?
- Wie sicher ist die Comdirect Bank?
- Comdirect Phishing: Wie erkenne ich einen Phishing-Versuch?
- Was tun im Falle eines Phishing-Versuchs?
- Comdirect Phishing und Comdirect Fake-Anrufe
- Präventionsmaßnahmen: So schützen Sie sich vor Comdirect Phishing
- Fazit Comdirect Phishing: Vorsicht ist besser als Nachsicht
- Comdirect Phishing – Fachanwalt IT-Recht hilft bundesweit
- Update 07.09.2026: Gefälschte Aufforderung zur Aktualisierung der photoTAN-App – Betrüger missbrauchen den Namen von comdirect
- Update 19.09.2025 – Neue Betrugsmasche mit gefälschten QR-Code-Verifizierungen
- Update 5.9. -Erneute Comdirect-Phishing-Attacke: Kriminelle missbrauchen angebliche Compliance-Anforderungen
- Update 3.9.2025 – Neue Betrugsmasche: Comdirect-Kunden erhalten gefälschte E-Mails zu Vertragsmodifikationen
- Update 09.01.2025 – Aktuelle Betrugsmasche: Gefälschte Kontoprüfungs-E-Mails im Namen der Comdirect
- Update 14.11.2024 Angebliche Aktualisierung der photoTAN-Aktivierung bei Comdirect
- Update 12.10.2024 – Aufforderung zur Bestätigung vertraglicher Änderungen im Namen der Comdirect ist phishing
- Update 26.09.2024 – Betrüger missbrauchen angebliche neue comdirect-Richtlinien als Täuschungsmanöver
- Update 13.09.2024 – Gefälschte Briefe der Comdirect im Umlauf: Vorsicht vor dem QR-Code
- Update 22.08.2024 – Gefälschter Passwortänderungsversuch bei Comdirect-Kunden
- Update 08.08.2024 – Phishing mit Aufforderung zur Erneuerung der photoTAN-Aktivierung bei comdirect-Kunden
- Update 25.07.2024 – Das ist Phishing: Comdirect-Kunden zur Aktualisierung eines Sicherheitszertifikats aufgefordert
- Update 11.07.2024 – Angebliche Einführung der neuen photoTAN bei Comdirect-Kundschaft
- Update 04.07.2024 – Wieder Phishing Comdirect mit PhotoTAN
- Update 27.06.2024 – Vermeintliche Sicherheitsmaßnahme zur Aktualisierung von Kontoinformationen bei Comdirect-Kunden
- Update 14.06.2024 – Weitere SMS zu photoTAN
- Update 13.06.2024 – Comdirect Phishing mit angeblicher Erneuerung der „photoTAN“
- Update 31.05.2024 – Drohung mit Kontosperrung an Comdirect-Kunden
- Update 30.05.2024 – Phishing bei Kunden der Comdirect mit angeblicher Datenaktualisierung
- Update 17.05.2024 – Comdirect-Kundschaft zur Kontoaktualisierung innerhalb von 24 Stunden aufgefordert
- Update 10.05.2024 – Phishing mit „Aktualisieren Photo-TAN Comdirect“
- Update 29.04.2024 – Neue Phishing-SMS an Kunden der Comdirect
- Update 25.04.2024 – Comdirect-Kunden Phishing mit Stornierungsprozess
- Update 18.04.2024 – Phishing Comdirect mit „Photo-TAN-App“
- Update 10.04.2024 – Phishing mit angeblich gescheiterter Kontaktaufnahme
- Update 04.04.2024 Phishing Comdirect mit bedrohlich kurzer Frist
- Update 14.12.2023 – Phishing-Mail an Comdirect-Kunden
- Update 16.11.2023 – Neue Phishing-Mails Comdirect
- Update 11.10.2023 – Aktuelle Phishing-Mail Comdirect: Wichtige Mitteilung für die Kundschaft der Comdirect
Erfahrungsbericht: Wie läuft ein typischer Phishing-Fall bei Comdirect ab?
Ungefähr ab dem 22.03.2024 erhielt ich die erste SMS. Statt einer Telefonnummer war „Comdirect“ angegeben, was mir vertrauenswürdig erschien. Die Nachricht informierte mich, dass mein Zugang bis zum 03.04.2024 gesperrt werde, falls ich meine Daten nicht aktualisiere. Anfangs fand ich keine Zeit, darauf zu reagieren. Eine ähnliche SMS erreichte mich erneut, doch auch diesmal reagierte ich nicht sofort. Erst bei der letzten Erinnerung am 02.04.2024 beschloss ich, die Angelegenheit schnell zu erledigen. Ich folgte dem Link in der SMS, der mich auf eine typische Comdirect-Webseite führte, wo ich persönliche Daten wie Namen, Vornamen, Geburtsdatum, Adresse, Zugangsnummer, Zugangskennziffer und zuletzt eine TAN-Grafik eingeben musste. Die Seite sah gewohnt aus, jedoch wurde mir mitgeteilt, dass die Legitimation nicht erfolgreich war. Daraufhin plante ich, dies später telefonisch zu klären.
Als ich mich am 05.04.2024 telefonisch bei der Bank meldete, konnte ich nicht mehr auf mein Konto zugreifen. Die Kundenbetreuerin fragte erneut alle oben genannten Daten ab und entsperrte mein Konto angeblich, doch der Zugang war weiterhin blockiert. Ein weiterer Anruf ergab, dass ich nun eine Kontoentsperrung beantragen muss, was ich unverzüglich tat und auf die Post wartete. Am 09.04.2024 erhielt ich eine PUSH-Benachrichtigung über eine größere Abbuchung von meinem Konto. Trotz sofortiger Benachrichtigung der Bank konnte ich aufgrund der Sperrung nicht eingreifen. Nach mehreren Telefonaten ließ ich mein Konto sperren. Dann versuchte ich, über die Zugangsdaten meiner Frau Zugang zu erhalten, was mir gelang. Schockiert stellte ich fest, dass das gesamte angesparte Geld fehlte. Es wurden mehrere Überweisungen in Höhe von fast zweitausend Euro auf ein unbekanntes Konto getätigt. Zusätzlich wurde der Überziehungsrahmen von nahezu zweitausend Euro vollständig ausgeschöpft. Der Gesamtschaden beläuft sich auf etwa 2.355 Euro.
Derzeit beträgt der Kontostand 451,22 Euro im Soll. Dazu kommen bald Zinsen und Kontoführungsgebühren, die ich nach Angaben der Bank tragen muss. Ich habe eine Anzeige bei der Polizei erstattet und die Bank um eine Reklamation der Abbuchungen gebeten. Alle Beteiligten raten mir, etwa 2-3 Monate zu warten. Laut Bank fallen pro Rückbuchung Gebühren von 14,99 Euro an, unabhängig davon, ob das Geld tatsächlich zurückerstattet wird.Schilderung eines Phishing-Opfers und Comdirect-Kunden
comdirect Phishing-Mail – Eine Bedrohung, die täglich gefährlicher wird
Wer bei der comdirect ein Konto führt, lebt komfortabel: Online-Banking, Depot, Tagesgeldkonto – alles bequem und digital erreichbar. Doch genau diese digitale Erreichbarkeit ist es, die Cyberkriminelle gezielt ausnutzen. Die comdirect Phishing-Mail ist heute eine der häufigsten und gefährlichsten Betrugsmaschen im deutschsprachigen Online-Banking – und die Zahl der Betroffenen steigt Jahr für Jahr dramatisch an.
In meiner täglichen Arbeit als Fachanwalt für IT-Recht erlebe ich es immer wieder: Mandanten, die einen kurzen Blick auf eine E-Mail werfen, einen Link anklicken und wenig später feststellen, dass ihr Konto leergeräumt wurde. Die Schockstarre, die dann einsetzt, ist verständlich. Doch genau in diesen ersten Stunden entscheidet sich, ob Sie Ihr Geld zurückbekommen oder nicht. Dieser Beitrag klärt Sie umfassend auf – über die Methoden der Betrüger, Ihre rechtlichen Ansprüche und die konkreten Schritte, die Sie jetzt ergreifen müssen.
Die Anatomie einer comdirect Phishing-Mail: So arbeiten die Betrüger
Um sich wirkungsvoll zu schützen – und im Schadensfall die richtigen Schritte einzuleiten – ist es entscheidend, die genaue Vorgehensweise der Täter zu verstehen. Eine comdirect Phishing-Mail ist längst nicht mehr das schlecht übersetzte, grammatikalisch fehlerhafte Schreiben aus der Frühzeit des Online-Betrugs. Was heute in den Postfächern landet, ist professionell gestaltet, psychologisch durchdacht und technisch raffiniert.
Der erste Kontakt: Die Phishing-E-Mail im comdirect-Design
Der erste Schritt des Betrugs beginnt in Ihrem E-Mail-Postfach. Die Betrüger versenden Nachrichten, die optisch kaum von echten comdirect-Mitteilungen zu unterscheiden sind. Das Logo der Bank ist kopiert, die Farbgestaltung stimmt, selbst das Impressum am Ende der Mail wirkt authentisch. Typische Betreffzeilen, die aktuell im Umlauf sind und die ich und meine Mandanten regelmäßig zu Gesicht bekommen, lauten beispielsweise:
„Bestätigung der Sperrung Ihrer photoTAN – Wichtige Informationen“, „Aktualisieren Sie Ihr TAN-Verfahren“, „Neue Sicherheitsmaßnahmen – Bitte jetzt Konto aktualisieren“, „Handeln Sie jetzt: Ihr Konto benötigt eine Aktualisierung“ oder „Letzte Erinnerung: Aktualisieren Sie Ihre Sicherheitsdaten jetzt“.
Der Inhalt dieser Mails folgt stets einem ähnlichen Muster: Es wird ein dringendes Sicherheitsproblem konstruiert – etwa, dass Ihre photoTAN abgelaufen sei, dass ein Sicherheitszertifikat erneuert werden müsse oder dass Ihr Konto aufgrund verdächtiger Aktivitäten gesperrt zu werden drohe. Die emotionale Reaktion, die damit ausgelöst werden soll, ist Druck und Dringlichkeit. Wer glaubt, sein Konto sei in Gefahr, handelt schnell – und handelt oft unüberlegt.
Die Phishing-Seite: Eine perfekte Kopie
Sobald Sie auf den Link in der Phishing-Mail klicken, werden Sie auf eine gefälschte Website weitergeleitet. Diese Seite sieht der echten comdirect-Loginseite zum Verwechseln ähnlich. Farben, Schriftarten, Logos und sogar die Menüführung sind so detailgetreu nachgebaut, dass selbst erfahrene Internetnutzer die Fälschung auf den ersten Blick nicht erkennen. Viele Betroffene geben dort ganz beruhigt ihre Zugangsdaten – also Kontonummer und PIN – ein.
Im Hintergrund läuft in diesem Moment ein hochpräziser Angriff ab. Die Betrüger nutzen die eingegebenen Daten sofort, um sich zeitgleich auf der echten comdirect-Website einzuloggen. Der kritischste Moment kommt dann: Die Täter initiieren eine Überweisung und brauchen dafür eine TAN-Bestätigung. Auf der gefälschten Seite wird das Opfer aufgefordert, eine photoTAN zu scannen oder einen Auftrag in der App zu bestätigen – angeblich zur „Aktualisierung des Sicherheitsverfahrens“. In Wirklichkeit bestätigt das Opfer in diesem Moment eine betrügerische Überweisung, oft über mehrere tausend Euro, häufig ins Ausland oder auf Kryptobörsen.
Smishing: Wenn die Phishing-Falle per SMS zuschlägt
Neben der klassischen E-Mail setzen Betrüger zunehmend auf sogenanntes Smishing – Phishing per SMS. Besonders tückisch daran ist, dass diese SMS oft direkt in einem bestehenden Nachrichtenverlauf mit der echten comdirect erscheinen, weil Betrüger den Absendernamen der Bank fälschen können. Aktuelle Smishing-Nachrichten lauten zum Beispiel: „Comdirect/Commerzbank: Ihr Zugriff auf die photoTAN App endet am [Datum]. Erneuern unter: [gefälschter Link]“ oder „Comdirect: Ihre Registrierung für die photoTAN-App läuft ab. Jetzt verlängern unter: [Link]“.
Gerade auf dem Smartphone ist die Erkennung solcher Betrugsversuche besonders schwierig. Die URL des Links lässt sich auf einem mobilen Gerät oft nicht vorab prüfen – ein einziger unbedachter Tipp auf den Link genügt, um auf der Phishing-Seite zu landen.
Quishing und Phishing-Briefe: Die neuen Varianten
Die Methoden der Betrüger entwickeln sich kontinuierlich weiter. Neben E-Mails und SMS beobachte ich in meiner Praxis zwei weitere, zunehmend verbreitete Varianten. Beim sogenannten Quishing – QR-Code-Phishing – werden gefälschte QR-Codes verbreitet, die zu betrügerischen Webseiten führen. Diese Codes können per E-Mail, in sozialen Medien oder sogar als physische Aufkleber an öffentlichen Orten angebracht sein.
Darüber hinaus gibt es eine bemerkenswert dreiste Variante: den Phishing-Brief. Betrüger versenden tatsächlich gefälschte Schreiben per Post, die offizielle comdirect-Korrespondenz imitieren. Diese Briefe enthalten Aufforderungen, einen QR-Code zu scannen oder eine bestimmte Webseite aufzurufen, um angebliche Kontoprobleme zu beheben. Die Gefahr liegt darin, dass viele Menschen einem Brief mehr Vertrauen entgegenbringen als einer E-Mail.
Wie erkennt man eine comdirect Phishing-Mail? Die wichtigsten Warnzeichen
Obwohl die Qualität der Phishing-Mails erheblich gestiegen ist, gibt es nach wie vor verlässliche Warnsignale, an denen sich eine gefälschte E-Mail erkennen lässt. Das Wichtigste vorab: Die echte comdirect wird Sie niemals per E-Mail oder SMS dazu auffordern, Zugangsdaten, eine TAN oder persönliche Daten über einen Link preiszugeben. Diese Aussage der Bank ist eindeutig und unmissverständlich.
Die Absenderadresse genau prüfen: Phishing-Mails nutzen Adressen, die der echten comdirect-Domain ähneln, aber nicht identisch sind. Typische Beispiele sind Schreibweisen wie „comdlrect.de“ (mit einem kleinen L statt eines großen i), „comdirect-service.de“ oder völlig fremde Domains. Prüfen Sie die Absenderadresse immer zeichengenau – nicht nur den angezeigten Namen, sondern die tatsächliche E-Mail-Adresse dahinter.
Inhaltlicher Druck und Dringlichkeit als Warnsignal: Jede E-Mail, die Sie zu einer sofortigen Handlung auffordert und mit Kontosperrung, Datenverlust oder Gebühren droht, sollte Sie sofort misstrauisch machen. Seriöse Banken kommunizieren solche Themen immer über das sichere Postfach in der App oder über offiziell zugängliche Kanäle, niemals über externe Links in einer E-Mail.
Links nicht per Maus anklicken – erst prüfen: Fahren Sie am Computer mit dem Mauszeiger über den Link, ohne ihn anzuklicken. In der Statusleiste Ihres Browsers erscheint dann die tatsächliche Zieladresse. Führt diese nicht exakt zu „comdirect.de„, handelt es sich mit hoher Wahrscheinlichkeit um eine Phishing-Seite. Auf dem Smartphone ist diese Prüfung leider deutlich schwieriger, weshalb Sie dort grundsätzlich keine Links aus unaufgeforderten Nachrichten öffnen sollten.
Rechtschreib- und Grammatikfehler: Trotz der gestiegenen Qualität vieler Phishing-Mails finden sich in manchen Fällen noch immer auffällige sprachliche Fehler – fehlende Umlaute, ungewöhnliche Zeichensetzung oder merkwürdige Formulierungen. Ein besonders technisches Erkennungsmerkmal: Manche Betrüger fügen in ihre E-Mails unsichtbare Sonderzeichen zwischen den Buchstaben ein (beispielsweise in „Sehr geehrter Kunde“), um Spam-Filter zu umgehen. Diese Zeichen sind zwar für das menschliche Auge unsichtbar, können jedoch durch technische Analysetools erkannt werden.
Keine persönliche Anrede: Phishing-Mails adressieren Sie häufig unpersönlich als „Sehr geehrter Kunde“ oder „Sehr geehrte Damen und Herren“, anstatt Ihren tatsächlichen Namen zu verwenden. Zwar gibt es mittlerweile auch personalisierte Phishing-Mails, doch die generische Anrede ist nach wie vor ein verlässliches Warnsignal.
Ihre Rechte als Phishing-Opfer: Was das Gesetz sagt
Die rechtliche Situation für Phishing-Opfer ist in Deutschland klar geregelt – und sie ist besser, als viele Betroffene zunächst annehmen. Die entscheidende Norm findet sich im Bürgerlichen Gesetzbuch.
§ 675u BGB: Die Pflicht der Bank zur Erstattung
Nach § 675u BGB ist ein Zahlungsdienstleister – also Ihre Bank – verpflichtet, den Betrag einer nicht autorisierten Zahlung unverzüglich zu erstatten und das Zahlungskonto wieder auf den Stand zu bringen, den es ohne die nicht autorisierte Transaktion gehabt hätte. Eine Zahlung gilt dann als nicht autorisiert, wenn der Kontoinhaber ihr nicht wirksam zugestimmt hat. Da beim Phishing die vermeintliche Zustimmung durch Täuschung erschlichen wurde, liegt in den meisten Fällen keine wirksame Autorisierung vor.
Das bedeutet im Klartext: Die Bank trägt grundsätzlich das Risiko für unautorisierte Zahlungen – nicht Sie als Kunde.
§ 675v BGB: Der Streitpunkt „grobe Fahrlässigkeit“
Die Bank kann sich jedoch auf § 675v BGB berufen und die Erstattung verweigern, wenn sie nachweisen kann, dass der Kunde seine Sorgfaltspflichten vorsätzlich oder in grob fahrlässiger Weise verletzt hat. Genau hier liegt der Kern des Rechtsstreits mit der comdirect. Die Bank wird in fast allen Fällen versuchen, dem Kunden grobe Fahrlässigkeit vorzuwerfen – mit Formulierungen wie: „Sie hätten die Phishing-Mail erkennen müssen“, „Sie hätten Ihre TAN niemals auf einer externen Seite eingeben dürfen“ oder „Der Link hätte Sie misstrauisch machen müssen“.
Diese Argumentation ist jedoch rechtlich angreifbar. Grobe Fahrlässigkeit liegt nach der Rechtsprechung nur dann vor, wenn die erforderliche Sorgfalt in besonders schwerem Maße verletzt wurde – wenn also selbst das, was sich jedem vernünftigen Mensch in dieser Situation hätte erschließen müssen, vollständig außer Acht gelassen wurde. Angesichts der professionellen Qualität moderner Phishing-Mails und Fake-Websites, die selbst IT-Experten täuschen können, ist dieser Nachweis für die Bank keineswegs selbstverständlich.
Warum die comdirect die Erstattung verweigert – und warum das oft falsch ist
In meiner Praxis ist es eher die Regel als die Ausnahme, dass betroffene comdirect-Kunden zunächst ein Ablehnungsschreiben der Bank erhalten. Die Bank argumentiert regelmäßig, der Kunde habe eine TAN freigegeben, die für eine Transaktion verwendet wurde, und habe damit die Zahlung autorisiert. Oder es wird vorgebracht, der Kunde hätte bei sorgfältigem Verhalten die Phishing-Seite erkennen müssen.
Diese Argumentation ist aus meiner Erfahrung in vielen Fällen angreifbar. Ich analysiere im konkreten Fall, ob die Sicherheitssysteme der comdirect zum Zeitpunkt des Angriffs auf dem Stand der Technik waren. Denn Banken sind gesetzlich verpflichtet, angemessene Sicherheitsmechanismen zu unterhalten. Wenn ein betrügerischer Zugriff Verhaltensmuster zeigt, die von den Risikosystemen der Bank hätten erkannt und blockiert werden können – zum Beispiel eine ungewöhnlich hohe Überweisung auf ein neues, ausländisches Konto unmittelbar nach der Anmeldung –, dann ist die Bank für dieses Versagen mitverantwortlich.
Hinzu kommt: Die Ablehnungsschreiben der Bank sind häufig formularhaft und gehen nicht auf die Besonderheiten des jeweiligen Falles ein. Sie sind darauf ausgelegt, Betroffene zu entmutigen. Wer ohne rechtliche Unterstützung auf ein solches Schreiben reagiert, befindet sich in einer schwachen Verhandlungsposition. Mit einem erfahrenen Fachanwalt für IT-Recht an seiner Seite verändert sich das Kräfteverhältnis erheblich.
Was ist Phishing überhaupt?
Allgemeine Definition – Comdirect Phishing
Phishing ist eine Form des Online-Betrugs, bei der versucht wird, an sensible Daten wie Benutzernamen, Passwörter und Kreditkarteninformationen zu gelangen. Die Angreifer nutzen hierbei oft täuschend echte E-Mails, Webseiten oder Nachrichten, um das Opfer zur Eingabe dieser Informationen zu bewegen.
Comdirect als Ziel
Im Falle von Comdirect Phishing werden Sie beispielsweise per E-Mail oder SMS dazu aufgefordert, Ihr Comdirect-Konto zu verifizieren oder bestimmte Transaktionen zu bestätigen. Diese Nachrichten sehen oft der originalen Kommunikation der Bank zum Verwechseln ähnlich. Doch hier ist Vorsicht geboten!
Wie sicher ist die Comdirect Bank?
Comdirect Phishing: Wer ist die Comdirect Bank?
Die Comdirect Bank, eine Tochtergesellschaft der Commerzbank, ist eine der führenden Online-Banken in Deutschland. Sie bietet eine breite Palette von Dienstleistungen, von Girokonten über Sparpläne bis hin zu Wertpapierhandel an.
Regulierung und Einlagensicherung
Als Deutsche Bank unterliegt die Comdirect strengen regulatorischen Vorschriften und ist Mitglied im Einlagensicherungsfonds des Bundesverbands deutscher Banken. Dies gibt Kunden eine zusätzliche Sicherheitsebene, da Einlagen bis zu einem bestimmten Betrag geschützt sind.
IT-Sicherheit bei der Comdirect Bank
Technologische Infrastruktur
Die Comdirect Bank nutzt eine hochmoderne IT-Infrastruktur und folgt aktuellen Best Practices der Branche in Bezug auf Sicherheitsstandards. Dazu gehören Verschlüsselungsprotokolle und Firewalls, um unbefugten Zugriff auf Kundendaten zu verhindern.
Zwei-Faktor-Authentifizierung
Die Bank bietet auch eine Zwei-Faktor-Authentifizierung (2FA) für Online-Transaktionen an. Dies erhöht die Sicherheit erheblich, da es für Angreifer schwieriger wird, auf das Konto zuzugreifen, selbst wenn sie das Passwort kennen.
Regelmäßige Updates und Patches
Die IT-Abteilung der Bank stellt sicher, dass alle Systeme regelmäßig aktualisiert werden, um potenzielle Sicherheitslücken zu schließen.
Risiken und Bedrohungen
Phishing
Wie bereits in einem anderen Beitrag erwähnt, ist die Comdirect Bank leider auch ein Ziel für Phishing-Angriffe. Dies liegt jedoch weniger an der Bank selbst als an der Tatsache, dass Online-Banken im Allgemeinen attraktive Ziele für Cyberkriminelle sind.
Man-in-the-Middle-Angriffe
Solche Angriffe sind zwar seltener, aber sie können auch bei der Nutzung der Comdirect Bank vorkommen. Hierbei wird die Kommunikation zwischen Ihnen und der Bank abgefangen. Dies ist jedoch eher ein Risiko, wenn Sie unsichere Netzwerke für Ihre Bankgeschäfte nutzen.
Comdirect Phishing: Wie erkenne ich einen Phishing-Versuch?
Analyse der E-Mail-Adresse
Überprüfen Sie die E-Mail-Adresse des Absenders sorgfältig. Oftmals nutzen die Angreifer Adressen, die der echten Adresse der Bank ähnlich sind, jedoch kleine Unterschiede aufweisen.
Inhaltliche Überprüfung
Phishing-E-Mails weisen oft Rechtschreibfehler auf und verwenden eine Sprache, die von der gewohnten Kommunikation der Bank abweicht. Auch die Aufforderung zur Eingabe von sensiblen Daten ist ein Alarmzeichen.
Comdirect Phishing: Überprüfung der Webseiten-URL
Wenn Sie auf einen Link in der E-Mail klicken, überprüfen Sie die URL der Webseite. Stellen Sie sicher, dass es sich tatsächlich um die offizielle Webseite der Comdirect Bank handelt.
Was tun im Falle eines Phishing-Versuchs?
Comdirect Phishing. Sofortige Meldung
Falls Sie einen Phishing-Versuch bemerken, melden Sie diesen unverzüglich der Comdirect Bank und eventuell der Polizei. Je schneller die Bank reagieren kann, desto geringer ist das Risiko für weitere potenzielle Opfer.
Änderung der Zugangsdaten
Wenn Sie den Verdacht haben, dass Ihre Daten kompromittiert sein könnten, ändern Sie umgehend Ihre Zugangsdaten für Ihr Comdirect-Konto.
Überprüfung der Kontoaktivitäten
Halten Sie Ausschau nach ungewöhnlichen Bewegungen auf Ihrem Konto und informieren Sie die Bank, falls Sie verdächtige Transaktionen bemerken.
Comdirect Phishing und Comdirect Fake-Anrufe
In diesem Abschnitt möchte ich Ihnen erklären, was es mit diesen Fake-Anrufen auf sich hat und wie Sie sie erkennen können.
Was sind Comdirect Fake-Anrufe?
Die Masche der Betrüger
Bei Comdirect Fake-Anrufen handelt es sich um Telefonate von Betrügern, die sich als Mitarbeiter der Comdirect Bank ausgeben. Diese Anrufe sind oft sehr gut inszeniert und können für den Laien schwer als Betrug zu erkennen sein. Die Betrüger versuchen in der Regel, persönliche oder sensible Daten wie PINs, TANs oder Passwörter zu erfragen.
Comdirect Phishing – Technische Täuschung
Ein weiteres alarmierendes Detail ist, dass die Telefonnummer der Bank oftmals im Display des Angerufenen erscheint, was die Glaubwürdigkeit des Anrufs erhöht. Dies wird durch so genannte „Caller ID Spoofing“-Techniken ermöglicht.
Comdirect Phishing – Wie erkenne ich einen Fake-Anruf?
Aufforderung zur Preisgabe von sensiblen Daten
Die Comdirect Bank wird Sie niemals telefonisch auffordern, persönliche Daten, Passwörter oder Transaktionsnummern preiszugeben. Wenn dies in einem Anruf geschieht, können Sie davon ausgehen, dass es sich um einen Fake-Anruf handelt.
Ungebetene Anrufe zur Kontosicherheit
Seien Sie besonders wachsam, wenn der Anrufer behauptet, es gebe ein Problem mit Ihrer Kontosicherheit, und Sie deshalb dringend Ihre Daten bestätigen müssten.
Überprüfung der Anrufdetails
Falls Sie den geringsten Zweifel haben, legen Sie auf und rufen Sie die Bank unter der offiziellen Telefonnummer zurück, die Sie auf der Webseite der Comdirect Bank oder Ihren Bankunterlagen finden.
Präventionsmaßnahmen: So schützen Sie sich vor Comdirect Phishing
Verwendung starker Passwörter
Ein starkes Passwort ist Ihre erste Verteidigungslinie. Verwenden Sie eine Kombination aus Buchstaben, Zahlen und Sonderzeichen.
Comdirect Phishing: Zwei-Faktor-Authentifizierung
Aktivieren Sie, wo immer möglich, die Zwei-Faktor-Authentifizierung. Dies bietet eine zusätzliche Sicherheitsschicht.
Vorsicht bei unbekannten Nachrichten
Seien Sie besonders vorsichtig, wenn Sie unaufgeforderte Nachrichten erhalten, die nach sensiblen Informationen fragen. Überprüfen Sie immer die Authentizität der Anfrage.
Rechtliche Schritte bei Comdirect Phishing
Erste Maßnahmen
Falls Sie Opfer eines Phishing-Angriffs geworden sind, ist es wichtig, sofort rechtliche Schritte einzuleiten. In einem ersten Schritt sollten Sie eine Strafanzeige bei der Polizei stellen. Die Strafverfolgungsbehörden können den Fall dann untersuchen und die Chancen steigen, den Täter ausfindig zu machen.
Comdirect Phishing. Schadenersatzansprüche und Haftungsfragen
Je nach Sachlage können auch Schadenersatzansprüche gegen die Angreifer, aber unter Umständen auch gegen die Bank selbst, geltend gemacht werden. Allerdings ist dies oftmals mit rechtlichen Unsicherheiten verbunden. In solchen Fällen kann die Unterstützung durch einen Fachanwalt für IT-Recht sehr hilfreich sein, um Ihre Interessen optimal zu vertreten.
Weitere Ressourcen zum Thema Comdirect Phishing
Offizielle Informationen der Bank
Die Comdirect Bank selbst bietet in der Regel umfassende Informationen zum Thema Sicherheit und Phishing. Ich rate Ihnen dringend, diese sorgfältig zu lesen und sich an die dort gegebenen Empfehlungen zu halten.
Bildung und Aufklärung
Es gibt zahlreiche Organisationen und Webseiten, die sich auf die Aufklärung über Phishing und Cybersecurity spezialisiert haben. Nutzen Sie diese Ressourcen, um sich umfassend zu informieren.
Fachanwälte für IT-Recht
Sollten Sie spezielle Fragen haben oder einen konkreten Fall von Comdirect Phishing erlebt haben, kann eine juristische Beratung wertvolle Unterstützung bieten. Fachanwälte für IT-Recht sind speziell in diesem komplexen Rechtsgebiet ausgebildet und können Sie kompetent beraten.
Häufig gestellte Fragen zu Comdirect Phishing
Wie kann ich die Echtheit einer Comdirect E-Mail überprüfen?
Die sicherste Methode ist, direkt bei der Comdirect Bank nachzufragen. Kontaktieren Sie den Kundenservice und schildern Sie den Sachverhalt.
Was mache ich, wenn ich bereits auf einen Phishing-Link geklickt habe?
Ändern Sie umgehend alle Passwörter und kontaktieren Sie die Bank sowie die Polizei. Je schneller Sie reagieren, desto besser.
Gibt es spezielle Software, die vor Phishing schützt?
Es gibt Sicherheitsprogramme, die Phishing-Versuche erkennen und blockieren können. Diese bieten jedoch keinen 100-prozentigen Schutz und sollten als zusätzliche Maßnahme betrachtet werden.
Fazit Comdirect Phishing: Vorsicht ist besser als Nachsicht
Comdirect Phishing ist ein ernsthaftes Problem, das nicht auf die leichte Schulter genommen werden sollte. Ich hoffe, dass dieser Beitrag Ihnen als Leitfaden dient und Sie besser vor solchen Angriffen schützt.
Bei weiteren Fragen oder Bedenken empfehle ich Ihnen, sich an einen Fachanwalt für IT-Recht zu wenden. Ihre finanzielle und persönliche Sicherheit sollte immer an erster Stelle stehen, und mit den richtigen Maßnahmen können Sie das Risiko minimieren, Opfer eines Phishing-Angriffs zu werden.
Comdirect Phishing – Fachanwalt IT-Recht hilft bundesweit
Sollten Sie Probleme mit Comdirect haben, kann ich Sie gern unterstützen. Ich berate seit Jahren Betroffene von Comdirect Phishing.
Update 07.09.2026: Gefälschte Aufforderung zur Aktualisierung der photoTAN-App – Betrüger missbrauchen den Namen von comdirect
Derzeit kursieren betrügerische E-Mails, die unter dem Deckmantel der comdirect Bank verschickt werden. Die Betreffzeile lautet dabei sinngemäß: „Dringend: Letzte Erinnerung vor der Sperrung Ihres Kontos“. Ziel dieser Nachrichten ist es, Empfänger zur angeblich notwendigen Aktualisierung der photoTAN-App zu verleiten.
Die Verfasser der betrügerischen Nachricht üben gezielt Druck aus, indem sie ein enges Zeitfenster von lediglich 24 Stunden vorgeben, innerhalb dessen die vermeintliche Aktualisierung vorgenommen werden müsse. Wer dieser Aufforderung nicht nachkomme, dem drohe angeblich eine dauerhafte Einschränkung zentraler Kontofunktionen.
Konkret werden mehrere Bereiche genannt, die von der angedrohten Sperrung betroffen sein sollen: Dazu zählen das Ausführen von Überweisungen, die Nutzung der Bankkarte im Zahlungsverkehr, die Verwaltung gespeicherter Zahlungsempfänger sowie weitere sicherheitsrelevante Funktionen des Online-Bankings. Um die angebliche Aktualisierung durchzuführen, werden die Empfänger aufgefordert, einen in der E-Mail platzierten Link anzuklicken – was jedoch keinesfalls getan werden sollte.
Woran lässt sich die Phishing-Mail erkennen?
Mehrere Merkmale entlarven die E-Mail als betrügerisch:
- Die Absenderadresse wirkt dubios und hat keinen erkennbaren Bezug zur echten comdirect Bank.
- Die Anrede ist unpersönlich gehalten und spricht den Empfänger nicht namentlich an.
- Es wird eine extrem kurze Frist gesetzt, um Panik und Handlungsdruck zu erzeugen.
- Die Androhung einer Kontosperrung dient als psychologisches Druckmittel, um zur übereilten Reaktion zu verleiten.
- Statt auf offizielle Kanäle hinzuweisen, erfolgt die Aufforderung zur Aktualisierung ausschließlich über einen eingebetteten Link – ein klassisches Merkmal von Phishing-Angriffen.
Empfänger solcher E-Mails sollten weder den enthaltenen Link anklicken noch persönliche Daten eingeben. Im Zweifel empfiehlt es sich, direkt Kontakt mit dem echten Kundendienst der comdirect aufzunehmen.
Update 19.09.2025 – Neue Betrugsmasche mit gefälschten QR-Code-Verifizierungen
Erneuter Angriff durch Cyberkriminelle auf Comdirect-Kunden
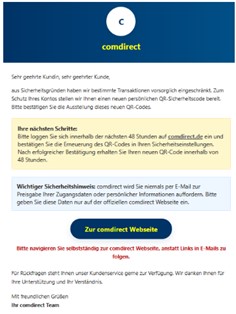
Die Betrüger haben ihre Strategien erweitert und setzen nun auf eine raffinierte Methode, die sich um die vermeintliche Authentifizierung von QR-Codes dreht. In den jüngsten Cyber-Attacken erhalten Bankkunden E-Mails mit der Betreffzeile „Wichtige Sicherheitsinformation zu Ihrem comdirect Konto“, in denen eine dringende Verifizierung eines angeblich generierten CR-Codes gefordert wird. Den Empfängern wird dabei ein Zeitfenster von lediglich 48 Stunden zur Durchführung dieser Bestätigung eingeräumt.
Vorgetäuschte Sicherheitsmaßnahmen als Köder
Die kriminellen Absender begründen ihre Forderung mit dem angeblichen Schutz des Kundenkontos. Sie behaupten, dass aus präventiven Sicherheitsaspekten verschiedene Bankoperationen temporär limitiert worden seien. Diese Vorgehensweise soll beim Empfänger den Eindruck erwecken, die Bank würde proaktiv zum Schutz des Kontos handeln.
Perfide Täuschung durch Sicherheitshinweise
Besonders raffiniert agieren die Betrüger durch die Integration eines vermeintlichen Sicherheitsratschlags, der sogar in auffälliger roter Formatierung hervorgehoben wird. Die Verfasser der betrügerischen Nachricht geben vor, die echte Comdirect zu sein, und warnen paradoxerweise davor, sensible Informationen per E-Mail preiszugeben. Zusätzlich empfehlen sie, eigenständig die offizielle Bankwebseite aufzurufen anstatt verlinkten Verweisen zu folgen. Trotz dieser scheinheiligen Warnung enthält die Phishing-Mail zwei Hyperlinks, die keineswegs zur legitimen Comdirect-Plattform führen.
Erkennungsmerkmale der betrügerischen Kommunikation
Verschiedene Warnsignale entlarven diese E-Mails als Fälschungen:
- Die Kommunikation erfolgt ohne persönliche Ansprache des Kontoinhabers
- Die verwendete E-Mail-Adresse des Absenders wirkt unprofessionell und nicht vertrauenswürdig
- Hyperlinks innerhalb der Nachricht leiten zu externen, nicht-offiziellen Domains weiter
- Die Behauptung bereits implementierter Kontobeschränkungen erzeugt künstlichen Handlungsdruck
- Eine extrem kurze Reaktionszeit von nur 48 Stunden soll hastige Entscheidungen provozieren
- Orthografische Ungenauigkeiten wie die fehlerhafte Schreibweise „comdirect“ (statt der korrekten Kleinschreibung) verraten die unseriöse Herkunft
Diese neue Variante der Comdirect-Phishing-Angriffe zeigt einmal mehr, wie kreativ und dreist Cyberkriminelle bei der Entwicklung ihrer Betrugsstrategien vorgehen.
Update 5.9. -Erneute Comdirect-Phishing-Attacke: Kriminelle missbrauchen angebliche Compliance-Anforderungen
In dieser Kalenderwoche verzeichnen wir eine weitere Phishing-Kampagne, bei der sich Cyberkriminelle als die bekannte Direktbank Comdirect ausgeben. Die neueste Masche der Betrüger setzt auf eine besonders perfide Strategie: Sie behaupten, rechtliche Bestimmungen würden eine sofortige Verifizierung der Bankverbindungsdaten erfordern.
Täuschungsmanöver mit vorgetäuschter Rechtslage
Die Cyberkriminellen gehen dabei äußerst raffiniert vor und suggerieren den Empfängern, dass neue regulatorische Vorgaben eine unmittelbare Überprüfung sämtlicher Kundeninformationen zwingend erforderlich machen würden. Als vermeintliche Begründung führen die Betrüger an, dass ausschließlich durch diese Datenaktualisierung sowohl der Schutz der Kunden als auch die Aufrechterhaltung des gewohnten Bankservice garantiert werden könne.
Zeitdruck als psychologisches Druckmittel
Besonders perfide ist die Androhung zeitlicher Konsequenzen: Die Täter setzen die Empfänger unter Zugzwang, indem sie behaupten, dass bei Nichtbefolgung der Aufforderung binnen einer Woche eine temporäre Sperrung des Kontos erfolgen würde. Diese Drohkulisse soll die Betroffenen zu unüberlegten Handlungen verleiten.
Erkennungsmerkmale der betrügerischen Nachrichten
Verschiedene Warnsignale entlarven diese E-Mails als Fälschungen: Die Kommunikation erfolgt ohne individuelle Kundenansprache und beschränkt sich auf die unpersönliche Begrüßungsformel „Guten Tag“. Zudem enthalten die Nachrichten verdächtige Hyperlinks, über die Kriminelle an sensible Zugangsdaten gelangen wollen. Das ultimative Warnsignal ist die Androhung von Kontobeschränkungen bei Verweigerung der Zusammenarbeit – ein Vorgehen, das seriöse Finanzinstitute niemals praktizieren würden.

Update 3.9.2025 – Neue Betrugsmasche: Comdirect-Kunden erhalten gefälschte E-Mails zu Vertragsmodifikationen
In der aktuellen Phishing-Welle werden Bankkunden der Comdirect mit einer raffiniert gestalteten Täuschung konfrontiert. Die Cyberkriminellen versenden E-Mails, die auf den ersten Blick wie legitime Bankkorrespondenz erscheinen, jedoch bei genauerer Betrachtung deutliche Schwachstellen offenbaren.
Irreführende Betreffzeile als Ablenkungsmanöver
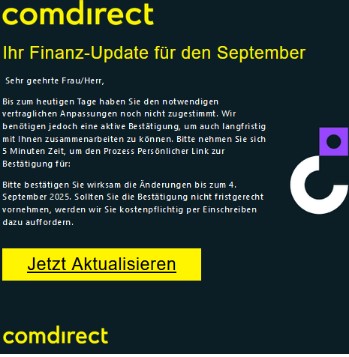
Die Betrüger verwenden die Headline „Wісhtіge Аktіоn: PhоtоТАN jеtzt аktіvіегеn“ als Köder. Diese Formulierung suggeriert eine dringende Handlung bezüglich des PhotoTAN-Verfahrens. Besonders perfide: Der tatsächliche E-Mail-Inhalt behandelt ein völlig anderes Thema. Statt um die Aktivierung des Sicherheitsverfahrens geht es in Wahrheit um angeblich erforderliche Vertragsänderungen, denen die Empfänger bis zum 4. September 2025 ihre Einwilligung erteilen sollen.
Professionelle Optik mit sprachlichen Schwächen
Auf den ersten Blick präsentiert sich die betrügerische Nachricht überraschend authentisch und imitiert das Corporate Design der Comdirect gelungen. Bei aufmerksamer Lektüre werden jedoch gravierende Formulierungsfehler sichtbar. Besonders auffällig ist der grammatisch inkorrekte Satzbau wie „um den Prozess Persönlicher Link zur Bestätigung für:“, der die unprofessionelle Herkunft der E-Mail entlarvt.
Klassische Merkmale betrügerischer Kommunikation
Die gefälschte Bankmitteilung weist mehrere typische Phishing-Charakteristika auf: Die Ansprache erfolgt völlig unpersönlich mit der standardisierten Formulierung „Sehr geehrte Frau/Herr“, obwohl seriöse Finanzdienstleister ihre Kunden stets namentlich ansprechen. Die Absenderadresse entspricht nicht den offiziellen Comdirect-Domains und wirkt dubios. Zusätzlich enthält die E-Mail verdächtige Hyperlinks, die zu gefälschten Webseiten führen sollen. Mit der Androhung von Gebühren wird Zeitdruck erzeugt, um vorschnelle Handlungen zu provozieren. Die bereits erwähnte fehlerhafte Sprachstruktur und die Diskrepanz zwischen Betreffzeile und Mailinhalt runden das Bild einer unprofessionellen Fälschung ab.
Update 09.01.2025 – Aktuelle Betrugsmasche: Gefälschte Kontoprüfungs-E-Mails im Namen der Comdirect
Derzeit kursiert eine täuschend echt aussehende E-Mail-Kampagne, die vorgibt, von der Comdirect Bank zu stammen. Die Betrüger verschicken ihre Nachrichten mit dem manipulativen Betreff „Bitte überprüfen Sie Ihr Comdirect-Konto“ und versuchen, Bankkunden zur Eingabe ihrer sensiblen Zugangsdaten zu bewegen. Ein eingebetteter Aktionsbutton soll die Empfänger zur vermeintlichen Kontoüberprüfung verleiten.
Besonders perfide: Die Cyberkriminellen haben sogar einen gefälschten Kundenservice-Hinweis am Ende der Nachricht platziert, um Seriosität vorzutäuschen. Doch verschiedene Warnsignale entlarven den Betrugsversuch: Die E-Mail beginnt mit einer standardisierten, unpersönlichen Ansprache („Sehr geehrter Comdirect-Kunde“), enthält verdächtige Link-Elemente und wird von einer dubios wirkenden E-Mail-Adresse versendet.
Um sich vor solchen Betrugsversuchen zu schützen, sollten Sie derartige E-Mails umgehend als Spam markieren und unbeantwortet in den entsprechenden Ordner verschieben. Falls Sie sich unsicher sind, ob tatsächlich Handlungsbedarf bei Ihrem Konto besteht, empfiehlt es sich, ausschließlich die offizielle Banking-App zu nutzen oder sich direkt über die eingetippte Web-Adresse der Comdirect auf Ihrem Konto einzuloggen. Dort können Sie eigenständig prüfen, ob legitime Mitteilungen der Bank vorliegen.
Update 14.11.2024 Angebliche Aktualisierung der photoTAN-Aktivierung bei Comdirect
Eine Phishing-Mail gibt vor, im Namen der Comdirect zur Aktualisierung der „photoTAN-Aktivierung“ aufzufordern, angeblich als Sicherheitsmaßnahme. Der Betreff lautet offiziell: „Erinnerung: Erneuerung Ihrer photoTAN-Aktivierung erforderlich“. Auffällig sind die Behauptung über einen vorausgegangenen Aktivierungsbrief, eine gesetzte Frist bis zum 15. November und die Drohung mit einer Strafzahlung von 49€ bei Versäumnis. Typische Phishing-Anzeichen sind die unpersönliche Anrede, eine unprofessionelle Gestaltung mit einfachem Logo, eine unseriöse Absenderadresse und die Aufforderung, einem Link zu folgen.
Update 12.10.2024 – Aufforderung zur Bestätigung vertraglicher Änderungen im Namen der Comdirect ist phishing
Es sind Phishing-Mails im Umlauf, die sich an Kundinnen und Kunden der Comdirect richten. Die E-Mails tragen Betreffzeilen wie „Aktualisieren Sie jetzt Ihre Sicherheitseinstellungen“, „Dringende Aktualisierung Ihres Comdirect-Kontos erforderlich“ oder „Ihr Finanz-Update für den Oktober.“ Der Inhalt dreht sich um ein angebliches Finanz-Update für den Oktober, im Rahmen dessen bestimmten vertraglichen Änderungen zugestimmt werden soll. Dazu sei eine aktive Bestätigung notwendig, um die Zusammenarbeit langfristig fortzusetzen.
Diese Bestätigung müsse noch heute erfolgen, andernfalls drohe eine kostenpflichtige Aufforderung per Einschreiben. Der Vorgang dauere lediglich fünf Minuten und könne über einen beigefügten Link abgeschlossen werden. Trotz der professionell wirkenden Gestaltung der Mail sollten Sie der Aufforderung nicht nachkommen. Wir empfehlen, die Nachricht unbeantwortet in den Spam-Ordner zu verschieben. Erste Hinweise auf einen Betrugsversuch sind die unpersönliche Anrede und ein zusammenhangloser Satz im ersten Absatz. In Verbindung damit entlarven die unseriöse Absenderadresse und die enthaltenen Links die Mail eindeutig als Phishing-Versuch.
Update 26.09.2024 – Betrüger missbrauchen angebliche neue comdirect-Richtlinien als Täuschungsmanöver
Es häufen sich Phishing-E-Mails, die vorgeben, von der Comdirect zu stammen. Diese tragen den Betreff „Dringende Aktualisierung Ihres Comdirect-Kontos erforderlich“. Die Absender behaupten fälschlicherweise, dass die „Systeme“ aufgrund von „neuesten Richtlinien“ ein Update erfahren hätten. Dies würde angeblich zu einer Steigerung der „Sicherheit und Benutzerfreundlichkeit“ führen. Aus diesem vorgetäuschten Grund wird eine Aktualisierung der Kontoinformationen des Empfängers als notwendig dargestellt. Falls Unklarheiten bestünden, wird der Empfänger ermutigt, sich an den Kundenservice der vermeintlichen „Bank“ zu wenden.
In Wirklichkeit dienen die angeblichen neuen Richtlinien lediglich als Vorwand, um an vertrauliche Informationen der Empfänger zu gelangen. Die Kriminellen verfolgen die Strategie, Verunsicherung zu schaffen und dadurch übereilte Reaktionen hervorzurufen. Ein deutliches Anzeichen für diesen Betrugsversuch ist bereits die unpersönliche Ansprache in der E-Mail. Es ist wichtig zu wissen, dass eine seriöse Bankeinrichtung niemals ihre Kunden auffordern würde, persönliche Daten über einen in einer E-Mail enthaltenen Link preiszugeben.
Update 13.09.2024 – Gefälschte Briefe der Comdirect im Umlauf: Vorsicht vor dem QR-Code
Ich erhielt heute folgenden Brief von einem Betroffenen, der das Dokument per Post erhalten hat. Vorsicht vor solchen gefälschten Briefen der Comdirect.
Zunächst einmal dem Tippgeber vielen Dank für die Übersendung des Dokuments, damit ich hier eine Warnung veröffentlichen kann! die Ausführungen in dem Dokument sind alle erfunden und gelogen. Über den QR-Code werden sie dann auf eine gefälschte Internetseite geführt. so versuchen die Betrüger, ihre Login-Daten für das Online-Banking abzugreifen. Auch dieser Brief enthält leichte Rechtschreibfehler, die für Phishing-E-Mails und Phishing-Briefe typisch sind. ebenfalls typisch ist ein künstlich erzeugter Zeitdruck. Hier wird in einem letzten Absatz des Briefes behauptet, der Freischalt-Code sei nur eine Woche gültig. Es ist falsch, dass das Konto aus Sicherheitsgründen gesperrt wird.
Also zur Abwechslung mal keine Phishing-Mail oder Phishing-SMS, sondern ein echter Brief. die Betrüger versuchen mit allen Mitteln, Bankkunden übers Ohr zu hauen. Seien Sie vorsichtig und misstrauisch, wenn Sie solche Briefe erhalten.
Update 22.08.2024 – Gefälschter Passwortänderungsversuch bei Comdirect-Kunden
Anfang dieser Woche wurden uns mehrere betrügerische E-Mails gemeldet, die angeblich im Namen der Comdirect-Kundschaft versendet wurden. Im Betreff heißt es „Bestätigen Sie Ihre Kontodaten“. Nach einer unpersönlichen Anrede folgt die Behauptung, es sei ein Versuch unternommen worden, das Passwort im Comdirect-Kundenbereich zu ändern. Falls dieser Vorgang nicht von Ihnen selbst initiiert wurde, wird „dringend“ empfohlen, sich erneut mit PhotoTAN anzumelden, um die Sicherheit des Kontos zu gewährleisten.
Im Anschluss wird eine detaillierte Anleitung gegeben, wie Sie vermeintlich Ihre Kontosicherheit wiederherstellen können: Zuerst sollen Sie auf einen Button mit der Aufschrift „Klicken Sie hier, um sich anzumelden“ klicken. Daraufhin sollen Sie Ihre Benutzerkennung und Ihr Passwort eingeben und abschließend die PhotoTan zur Authentifizierung verwenden. Achtung: Folgen Sie diesen Anweisungen auf keinen Fall! Die Kriminellen zielen darauf ab, durch diese Schritte an Ihre vertraulichen Daten zu gelangen.
Ein genauerer Blick auf die Absenderadresse offenbart, dass es sich eindeutig um einen Phishing-Versuch handelt. Zudem würde eine vertrauenswürdige Bank niemals per E-Mail nach sensiblen Daten fragen. Seien Sie wachsam und ignorieren Sie solche E-Mails, um Ihre Sicherheit nicht zu gefährden.
Update 08.08.2024 – Phishing mit Aufforderung zur Erneuerung der photoTAN-Aktivierung bei comdirect-Kunden
Es sind E-Mails im Umlauf, die an Kunden der comdirect adressiert sind. Der Betreff dieser E-Mails lautet „COMDIRECT AG – Erneuern Sie Ihre photoTAN-Aktivierung in 48 Stunden >beliebige neunstellige Zahlenfolge<„. In diesen Nachrichten wird behauptet, dass eine Erneuerung der photoTAN-Aktivierung notwendig sei. Dazu solle ich entweder den „neuesten Aktivierungsbrief“ scannen oder den „letzten Aktivierungsbrief“ hochladen, den ich per Post erhalten haben soll. Sollte dies nicht innerhalb von 48 Stunden geschehen, würden angeblich Gebühren in Höhe von 80 Euro anfallen und mein Zugang zum Online-Konto wäre eingeschränkt.
Um dies zu verhindern, werde ich in der E-Mail dazu aufgefordert, die Erneuerung umgehend über den untenstehenden Button mit der Aufschrift „photoTAN-Aktivierung erneuern“ vorzunehmen. Die Kriminellen versuchen auf diese Weise, an meine sensiblen Daten zu gelangen. Durch die kurze Frist von 48 Stunden und die Androhung einer Gebühr von 80 Euro wird versucht, mich unter Druck zu setzen und zu voreiligem Handeln zu bewegen.
Bitte beachten Sie, dass Banken niemals per E-Mail dazu auffordern, sensible Daten preiszugeben. Ein Blick auf die unseriöse Absenderadresse kann Ihnen ebenfalls helfen, diesen Phishing-Versuch zu erkennen.
Update 25.07.2024 – Das ist Phishing: Comdirect-Kunden zur Aktualisierung eines Sicherheitszertifikats aufgefordert
Aktuell sind insbesondere die Kunden der Comdirect von Phishing-Versuchen betroffen. Die betrügerischen E-Mails werden mit dem Betreff „Wichtige Verlängerung erforderlich [ID: ]“ versendet und suggerieren, dass ein Sicherheitszertifikat verlängert werden müsse. Nach einer unpersönlichen Anrede folgt der Hinweis, dass dieses Sicherheitszertifikat mit der TAN-Registrierung verknüpft ist und am 25.07.2024 abläuft. Um den Service von Comdirect weiterhin nutzen zu können, sollen die Empfänger das Zertifikat verlängern. Es wird betont, dass dieser Vorgang nur wenige Minuten in Anspruch nimmt. Auch in dieser Phishing-Mail wird ein beigefügter Button verwendet, den man zur Verlängerung anklicken soll. Wir raten jedoch dringend davon ab, diesen Button zu betätigen. Obwohl die E-Mail sehr professionell gestaltet ist, lassen sich typische Phishing-Merkmale erkennen, wie die unseriöse Absenderadresse und die Aufforderung, einen sicherheitsrelevanten Vorgang über einen Link in der E-Mail zu erledigen.
Update 11.07.2024 – Angebliche Einführung der neuen photoTAN bei Comdirect-Kundschaft
Zu Beginn dieser Woche werden eine steigende Anzahl von E-Mails verschickt, die im Namen der Comdirect-Kundschaft verschickt wurden. Diese Nachrichten tragen den Betreff „Aktualisieren – PhotoTAN >beliebiges Datum<“ und behaupten, dass Comdirect eine neue photoTAN eingeführt habe, um die Sicherheit bei Überweisungen zu erhöhen. Den Empfängern wird geraten, die Aktivierung der neuen photoTAN bis zu einem bestimmten Datum durchzuführen, um weiterhin problemlos Transaktionen durchführen zu können. Ein Beispiel für dieses Datum ist der 06.07.2024, das gleiche Datum, an dem die E-Mail verschickt wurde.
Um die Aktivierung abzuschließen, sollen die Empfänger auf einen Button mit der Aufschrift „Jetzt aktualisieren“ klicken. Auffällig ist hierbei, dass das genannte Fristdatum und der Versandtag der E-Mail identisch sind. Diese Übereinstimmung könnte dazu führen, dass die Empfänger sich unter Druck gesetzt fühlen und dadurch das Risiko eines unüberlegten Handelns steigt.
Es ist wichtig zu betonen, dass seriöse Banken niemals per E-Mail nach sensiblen Daten fragen würden. Um sicherzugehen, dass es sich bei diesen E-Mails um Phishing handelt, genügt ein Blick auf die Absendeadresse. Diese ist eindeutig nicht der Comdirect zuzuordnen.
Update 04.07.2024 – Wieder Phishing Comdirect mit PhotoTAN
Mir wurde die nachfolgende Phishing-SMS zugeleitet, um andere Comdirect-Kunden zu warnen. Danke für die Warnung und Übermittlung der SMS!
VON Nummer
+491784136075
Comdirect:
Ihr Zugriff auf die photoTAN App endet am 05.07.2024.
Erneuern unter:
https://cd.veri-neu.click/vorgang
Neue Phishing-SMS an Comdirect-Kunden
Update 27.06.2024 – Vermeintliche Sicherheitsmaßnahme zur Aktualisierung von Kontoinformationen bei Comdirect-Kunden
Aktuell sind insbesondere die Kunden der Comdirect Ziel von Betrugsversuchen. Eine Phishing-Mail mit dem Betreff „Neue PhotoTan-Sicherheitssystem aktivieren“ hat uns erreicht. Die Mail erscheint als dringende Mitteilung zu Ihrem Bankkonto und beginnt mit einer unpersönlichen Anrede. Im Inhalt wird behauptet, dass aufgrund aktueller Sicherheitslücken ein umfassendes Verifizierungssystem genutzt werde. Es wird darauf hingewiesen, dass man die „photoTAN-Aktivierung“ scannen solle, die angeblich per Kurier zugestellt worden sei. Danach wird erklärt, dass eine Bestätigung der Kontoinformationen sowie eine Aktualisierung des Kundenkontos erforderlich sei.
Anders als bei üblichen Phishing-Mails wird nicht sofort auf einen beigefügten Button verwiesen, sondern dieser soll angeblich zu weiteren Informationen führen. Die Neugier auf zusätzliche Informationen könnte dazu verleiten, auf den Button zu klicken. Wir raten jedoch dringend davon ab und empfehlen, diese Mail unbeantwortet in den Spam-Ordner zu verschieben. Neben den typischen Merkmalen einer Phishing-Mail, wie der unpersönlichen Anrede, fällt auch die unseriöse Absendeadresse auf.

Update 14.06.2024 – Weitere SMS zu photoTAN
Heute morgen erhielt ich die Nachricht, dass gestern Nacht weitere Phishing-SMS versandt wurden. Diese kamen von der Rufnummer +4915906793603. Inhalt: „comdirect: Ihr Zugriff auf die photoTAN App endet am 14.06.2024. Jetzt erneuern unter: https://comdi-update.biz/vorgang
Comdirect-Team.

Bitte auf keinen Fall den Link anklicken!
Update 13.06.2024 – Comdirect Phishing mit angeblicher Erneuerung der „photoTAN“
Kunden der Comdirect stehen derzeit im Mittelpunkt von Phishing-Angriffen. Uns erreichen zahlreiche E-Mails mit dem Betreff „Comdirect AG – SicherheitsTeam“. Diese gefälschten Nachrichten fordern Sie auf, Ihre „photoTAN“, die angeblich aus „Sicherheitsgründen“ bald abläuft, zu erneuern. Es wird gedroht, dass bei Nichtreaktion innerhalb von 24 Stunden Ihr Konto eingeschränkt wird. Hierbei handelt es sich eindeutig um einen Betrugsversuch. Die kurze Frist und die Androhung von Konsequenzen sollen Druck erzeugen, was ein typisches Merkmal von Phishing-Mails ist. Zudem fallen die unpersönliche Anrede und die Aufforderung zur Datenangabe über einen Link auf. Wir raten dringend, auf diese Aufforderung nicht zu reagieren und die E-Mail unbeantwortet in den Spam-Ordner zu verschieben. So schützen Sie Ihre sensiblen Daten vor Missbrauch.

Update 31.05.2024 – Drohung mit Kontosperrung an Comdirect-Kunden
Mir wurde eine aktuelle Phishing-SMS übersandt. Vielen Dank für die Zusendung! Die Drohung einer Kontosperrung ist eine Lüge. Der Link führt nicht zu der Internetseite von Comdirect, sondern zu einer Phishing-Webseite. Daher Vorsicht!
Update 30.05.2024 – Phishing bei Kunden der Comdirect mit angeblicher Datenaktualisierung
Heute erhielt ich E-Mails mit dem Betreff „Dringend: Aktualisieren Sie Ihr Profil für das neue PhotoTAN-Verfahren“ im Namen der Comdirect. Angeblich habe die „Bank“ aufgrund „neuer regulatorischer Anforderungen“ ihre Systeme überarbeitet und aktualisiert. Um den „optimalen Service“ und die Dienstleistungen weiterhin „reibungslos“ nutzen zu können, sei eine Datenaktualisierung über den beigefügten Button erforderlich.
Bereits auf den ersten Blick fällt das fehlende Logo auf, was nicht für eine seriöse E-Mail spricht. Zudem entlarven die unpersönliche Anrede und die fehlerhafte Absenderadresse diese Mail eindeutig als Betrugsversuch. Sie sollten der „dringenden“ Aufforderung unter keinen Umständen nachkommen! Sollten die Kriminellen Ihre sensiblen Daten erhalten, können diese beispielsweise für betrügerische Banküberweisungen missbraucht werden.
Update 17.05.2024 – Comdirect-Kundschaft zur Kontoaktualisierung innerhalb von 24 Stunden aufgefordert
Zum Ende der Woche geraten Comdirect-Kunden ins Visier von Betrugsversuchen. Phishing-Mails mit dem Betreff „Bitte aktualisieren Sie Ihr Konto“ werden verschickt. Laut der Überschrift innerhalb der Mail geht es um eine Aktualisierung der „PhotoTan“ zur Vermeidung einer Kontosperrung vor dem 17.05. Heute ist also der Stichtag dieser Aufforderung. Die Dringlichkeit wird zusätzlich durch den Hinweis verstärkt, dass die Aktualisierung innerhalb von 24 Stunden erfolgen müsse. Um eine Kontosperrung zu vermeiden, solle man sich über den beigefügten „Portalzugang“ anmelden und den Anweisungen folgen.
Der zeitliche Druck und die konkrete Aufforderung zur Anmeldung und Preisgabe persönlicher Kontodaten sind starke Hinweise auf einen Betrugsversuch. Nach der Aufforderung folgen in der Mail jedoch einige Details, die ihre Glaubwürdigkeit erhöhen sollen. Eine Telefonnummer, die angeblich zur Kundenbetreuung gehört, wird angegeben, um die Möglichkeit für Rückfragen zu bieten. Diese Nummer führt jedoch nicht zur Kundenbetreuung der Comdirect. Ergänzend dazu sind die unpersönliche Anrede und die unseriöse Absenderadresse deutliche Anzeichen für eine Phishing-Mail.
Update 10.05.2024 – Phishing mit „Aktualisieren Photo-TAN Comdirect“
Heute habe ich eine Phishing-Mail erhalten, die sich als Nachricht von der Comdirect ausgibt, mit dem Betreff „Aktualisieren Photo-TAN Comdirect-02.05.2024“. Der Betreff deutet bereits darauf hin, dass eine Bestätigung der „PhotoTAN“ verlangt wird. Die Anweisung lautet, sich im Online-Banking anzumelden, den erforderlichen Schritten zu folgen und die Richtigkeit aller Informationen zu überprüfen. Dieser Prozess soll innerhalb der nächsten 24 Stunden abgeschlossen werden. Anschließend wird für die Bestätigung ein neuer „PhotoTAN-Brief“ benötigt, der in einer Bankfiliale zu bestellen sei.
Die unpersönliche Anrede und die fehlerhafte Absenderadresse sind klare Indikatoren für einen Betrugsversuch. Insbesondere die gesetzte kurze Frist und die Aufforderung, über einen Link Daten preiszugeben, sind typische Kennzeichen von Phishing-Versuchen. Phishing-Mails zielen darauf ab, unter erfundenen Vorwänden an Ihre sensiblen Daten zu gelangen. Wir empfehlen Ihnen daher dringend, solchen Aufforderungen nicht nachzukommen.
Update 29.04.2024 – Neue Phishing-SMS an Kunden der Comdirect
Wir wurde heute die nachfolgende Phishing-SMS zur Verfügung gestellt, die aktuell im Umlauf ist. die Behauptung, es gehe um ein Freigabeverfahren, ist eine Lüge. Vielen Dank für die Zusendung, die anderen Betroffenen als Warnung und Hinweis dienen kann.
Update 25.04.2024 – Comdirect-Kunden Phishing mit Stornierungsprozess
Es wurden erneut Phishing-Mails im Namen der Comdirect an Kunden versendet. Die aktuelle E-Mail, betitelt mit „Ihre Anfrage wurde erfolgreich verarbeitet“, thematisiert eine angebliche Geräteneuanmeldung. Konkret wird behauptet, ein Handy sei hinzugefügt worden, das nun Zahlungen validieren und kontaktlose Transaktionen durchführen könne. Die Mail enthält zudem Angaben zum Ort und Zeitpunkt der Anfrage. Am Ende der Nachricht wird darauf hingewiesen, dass man den Vorgang stornieren könne, falls man die Anfrage nicht selbst veranlasst habe, und ein entsprechender Button wird dafür bereitgestellt. Ziel dieser Mail ist es, Verunsicherung zu schaffen, um Sie dazu zu bewegen, vorschnell zu handeln und persönliche Daten preiszugeben. Wir empfehlen, auf solche Anweisungen nicht einzugehen und die Mail direkt in den Spam-Ordner zu verschieben.
Update 18.04.2024 – Phishing Comdirect mit „Photo-TAN-App“
Die Kunden der Comdirect werden verstärkt Ziel von Betrugsversuchen. In einer E-Mail mit dem Betreff „Aktualisieren – PhotoTAN“ wird die Aktivierung einer angeblich neuen photoTAN-App beworben, die angeblich der Sicherheitserhöhung bei Überweisungen dienen soll. Die Empfänger werden aufgefordert, die Aktivierung bis zum 18. April vorzunehmen, um Transaktionen weiterhin reibungslos durchführen zu können. Die E-Mail enthält einen Button, der mit „Jetzt aktualisieren“ beschriftet ist. Wir warnen davor, auf diesen Link zu klicken, da Betrüger so Zugriff auf Ihre persönlichen Informationen erlangen möchten. Diese Phishing-Mail ist durch ihre unprofessionelle optische Gestaltung und die zweifelhafte Absendeadresse leicht zu identifizieren. Zudem mangelt es an einer professionellen Anrede und einem korrekten Schlusswort. Unser Rat lautet, auf keine Antwort einzugehen und die E-Mail direkt in den Spam-Ordner zu verschieben.
Update 10.04.2024 – Phishing mit angeblich gescheiterter Kontaktaufnahme
Ein alarmierender Hinweis erreicht die Kunden von Comdirect: Eine raffinierte Betrugswelle, getarnt als offizielle „Kontaktaufnahme“-E-Mail, zielt auf die Erlangung ihrer Kontoinformationen ab, wie die Verbraucherzentrale berichtet.
Eine frisch eingetroffene E-Mail, komplett mit dem Logo von Comdirect – einer Tochtergesellschaft der Commerzbank gekennzeichnet und mit dem Betreff „Handlungsbedarf“, flutet aktuell die Posteingänge vieler Kunden der Online-Bank. Diese Nachrichten wirken auf den ersten Blick täuschend authentisch. Doch die Verbraucherzentrale schlägt Alarm: Es handelt sich um eine ausgeklügelte Betrügerei mit dem Ziel, an vertrauliche Bankinformationen zu gelangen. Ähnliche betrügerische E-Mails kursieren zurzeit auch unter PayPal-Kunden.
Im Zentrum des aggressiven Phishings: Comdirect-Kunden werden unter Druck gesetzt
Die Täuschungsmails leiten mit „Kontaktaufnahme gescheitert“ ein und suggerieren im Folgenden, dass ein wichtiger Postversand an den Kunden nicht zustellbar war, möglicherweise aufgrund einer bei Comdirect hinterlegten, inkorrekten oder veralteten Adresse. Die Empfänger werden aufgefordert, ihre Daten durch Klicken auf einen gelben Button zu aktualisieren, mit der Warnung, dass Nichtbeachtung zu zusätzlichen Kosten durch Ermittlungen des Einwohnermeldeamts führen könne. Die Betrüger behaupten zudem, es ginge um „wichtige Geschäftsangelegenheiten“ und setzen so ihre Opfer unter Druck. Weiter wird mitgeteilt, dass der bereitgestellte Validierungslink lediglich 24 Stunden gültig sei. Ein Klick darauf fordert zur Eingabe nicht nur der Wohnadresse, sondern auch der Bankdaten auf.
Verbraucherzentrale rät zur Vorsicht: Phishing-Mails an Comdirect-Kunden auf den ersten Blick schwer erkennbar
Die Empfänger werden in der E-Mail korrekt mit ihrem Namen angesprochen, ein Detail, das bei vielen anderen Betrugsversuchen oft missachtet wird. Zudem ist die gestalterische Umsetzung der E-Mail täuschend realistisch. Diese Faktoren erschweren das sofortige Erkennen der betrügerischen Absichten. Trotzdem gibt es deutliche Anzeichen, die auf einen Betrugsversuch hinweisen:
- Die Täter setzen ihre Opfer durch den 24-Stunden-Gültigkeitszeitraum des Links und die Androhung zusätzlicher Kosten unter erheblichen Druck.
- Es wird zur Preisgabe sensibler Daten über einen Link aufgefordert.
Wie auch die Bayerische Landespolizei betont, ist es unüblich für Banken und Kreditinstitute, auf dem Weg über Post, Telefon oder E-Mail nach persönlichen Daten zu fragen.
Update 04.04.2024 Phishing Comdirect mit bedrohlich kurzer Frist
Ich habe Hinweise auf eine Phishing-E-Mail erhalten, die speziell an Kunden der Comdirect gerichtet ist. Im Betreff der Nachricht, „Bitte um Kenntnisnahme – Handlungsbedarf“, wird dargelegt, dass das PhotoTan-Verfahren ab dem 22.03.2024 als nicht mehr gültig erklärt wurde. Empfänger der Nachricht werden aufgefordert, durch einen bereitgestellten Link ein neues Verfahren zu initiieren.
Diese E-Mail suggeriert, dass dieser Schritt unerlässlich sei, um jegliche Einschränkungen der Kontofunktionen zu vermeiden. Zusätzlich wird ein knapp bemessenes Zeitfenster von 24 Stunden für die Link-Gültigkeit angegeben, was zu hastigen Entscheidungen verleiten soll. Tatsächlich zielt diese irreführende E-Mail darauf ab, an vertrauliche Informationen zu gelangen. In solchen Situationen raten wir dringend davon ab, solche Links anzuklicken und empfehlen stattdessen, direkt über die offiziellen Kanäle der Bank Kontakt aufzunehmen, um den Fall zu prüfen.
Generell fordern Banken nicht über einen Link in einer E-Mail zur Aktivierung oder Erneuerung von Sicherheitsprozessen auf. Solche E-Mails sollten unbeantwortet bleiben und direkt in den Spam-Ordner verschoben werden.
Update 14.12.2023 – Phishing-Mail an Comdirect-Kunden
Kunden der Comdirect sind wieder besonders von Phishing-Angriffen betroffen. Eine aktuelle E-Mail fordert zur Verifizierung Ihrer Daten auf, indem Sie auf den beigefügten Button „Jetzt durchführen“ klicken. Diese Verifizierung soll angeblich mit dem „photoTAN-Aktivierungsbrief“ erfolgen, der laut den neuesten AGBs der Bank für alle Kunden „verpflichtend“ ist. Es wird behauptet, dass dieser Vorgang „unverzüglich“ zu erledigen sei, um die Sicherheit Ihres Kontos zu gewährleisten und eine vollständige Kontonutzung zu ermöglichen. Einschränkungen bei Nichtdurchführung betreffen insbesondere Überweisungen, Bargeldabhebungen und Lastschriften.
Die persönliche Anrede in der E-Mail sollte nicht beunruhigen, da es sich um einen betrügerischen Versuch handelt. Ziel von Phishing-E-Mails ist es, an Ihre persönlichen Zugangsdaten zu gelangen. Wenn Sie dem Link folgen, landen Sie auf einer gefälschten Webseite, und Ihre eingegebenen Daten fallen in die Hände von Betrügern, die sie für unautorisierte Banktransaktionen nutzen können. Dass die E-Mail nicht authentisch ist, wird auch an Rechtschreib- und Grammatikfehlern wie „Ihr Kundenservice von .comdirect“ am Ende der Mail deutlich. Solche betrügerischen E-Mails sollten unbeantwortet in den Spam-Ordner verschoben werden.
Update 16.11.2023 – Neue Phishing-Mails Comdirect
Gegen Ende dieser Woche richtet sich eine auffällige Phishing-E-Mail speziell an Kunden der Comdirect. Der Betreff lautet „Aktuelle Mitteilung – Elektronisches Postfach“ und behandelt Handlungsanweisungen im Zusammenhang mit den Sanktionen gegen Russland. Die Mail spricht von einer notwendigen Zusammenarbeit zwischen Banken verschiedener Länder aufgrund des Ausschlusses Russlands aus dem SWIFT-System. Bis zu diesem Punkt erscheint der Inhalt der Mail nachvollziehbar und enthält keine offensichtlich falschen Informationen. Danach wird die Notwendigkeit der Validierung der Kundendaten im Onlineportal erwähnt, zu der man aufgefordert wird, indem man auf einen Button mit der Aufschrift „Jetzt aktualisieren“ klickt. Der Link soll angeblich nur 24 Stunden gültig sein.
Diese scheinbar glaubwürdigen Informationen und die zeitliche Begrenzung könnten dazu verleiten, dem Link zu folgen und Daten zu aktualisieren. Die professionelle Gestaltung der Mail und die formelle Anrede verstärken diesen Eindruck. Trotzdem raten wir zur Vorsicht und davon ab, auf diese Aufforderungen zu reagieren. Sowohl die Absenderadresse als auch der Link entlarven die E-Mail als Phishing-Versuch. Ein Rechtschreibfehler wie „ValidierungIhrer“ ist ein typisches Indiz für Betrug. Wir empfehlen, die E-Mail unbeantwortet in den Spam-Ordner zu verschieben und bei Unsicherheiten die offiziellen Stellen Ihrer Bank zu kontaktieren, um die Informationen zu überprüfen.
Update 11.10.2023 – Aktuelle Phishing-Mail Comdirect: Wichtige Mitteilung für die Kundschaft der Comdirect
Es häufen sich E-Mails, die im Namen von Comdirect versandt werden. Sie fordern die Kunden dazu auf, ihre Daten umgehend zu überprüfen, um das Konto weiterhin wie üblich nutzen zu können. Angeblich dient dieses Verfahren der „Sicherheit Ihres Kontos“. Tatsächlich riskieren Sie jedoch, Ihre sensiblen Daten direkt an Betrüger weiterzugeben, wenn Sie den Anweisungen folgen.
Lassen Sie sich nicht von der persönlichen Ansprache täuschen. Merkmale wie eine unkorrekte Absenderadresse und die Aufforderung, Daten über einen Link preiszugeben, sind klare Anzeichen für Phishing. Es ist daher sehr ratsam, nicht auf den angegebenen Button zu klicken und solche E-Mails direkt in den Spam-Ordner zu verschieben.