Die E-Mail in Ihrem Posteingang wirkt auf den ersten Blick unauffällig, vielleicht sogar beruhigend offiziell. Das Logo der Consorsbank, eine vertraute Anrede und eine dringende Handlungsaufforderung: Ihr Konto sei aus Sicherheitsgründen vorübergehend eingeschränkt worden. Um es wieder freizuschalten, müssten Sie lediglich über den beigefügten Link Ihre Daten bestätigen. In einer Welt, in der wir unsere Finanzen fast ausschließlich online verwalten, kann eine solche Nachricht Unruhe auslösen und zu unüberlegten Reaktionen verleiten. Doch genau hier beginnt die Falle. Consorsbank Phishing und Geld weg? Ich helfe bundesweit!
Diese Art von Betrug, bekannt als Phishing, ist eine der hartnäckigsten und schädlichsten Bedrohungen im digitalen Raum. Als Fachanwalt für IT-Recht unterstütze ich täglich Mandanten, die Opfer von Internetbetrug geworden sind. Die Angriffe werden immer raffinierter und zielen auf Kunden aller Banken ab – die Consorsbank, als eine der führenden Online-Banken in Deutschland, steht dabei besonders im Fokus der Kriminellen. In diesem Beitrag zeige ich Ihnen nicht nur, wie Sie diese betrügerischen Versuche erkennen, sondern auch, welche strategischen Schritte Sie zur Prävention ergreifen können und wie Sie im Ernstfall entschlossen handeln, um Ihren finanziellen Schaden zu minimieren und Ihre Rechte durchzusetzen.
Verdacht auf Phishing? So erreichen Sie die Consorsbank sofort
Wenn Sie auf einen Link geklickt, Zugangsdaten eingegeben oder eine SecurePlus-Freigabe erteilt haben, zählt jede Minute. Melden Sie sich zuerst bei Ihrer Bank, danach klären Sie alles Weitere. Diese Wege nennt die Consorsbank selbst:
Online-PIN dreimal falsch eingeben
Der Online-Zugang ist damit sofort gesperrt. Diesen Weg empfiehlt die Consorsbank ausdrücklich, wenn die Kundenbetreuung nicht erreichbar ist.Die fünf Schritte in der richtigen Reihenfolge
- Zugang und Karten sperren lassen. Über eine der Nummern oben, über die App oder über die dreifache Falscheingabe der Online-PIN.
- Umsätze prüfen und dokumentieren. Screenshots aller unbekannten Buchungen, mit Datum, Betrag und Empfänger. Achten Sie auch auf kleine Testbeträge.
- Die Nachricht aufbewahren. E-Mail oder SMS nicht löschen. Bei E-Mails zusätzlich den vollständigen Kopfzeilen-Text sichern – er geht beim Weiterleiten verloren.
- Der Abbuchung schriftlich widersprechen. Eine telefonische Meldung genügt nicht als Nachweis. Bezeichnen Sie die Zahlung ausdrücklich als nicht autorisiert.
- Strafanzeige erstatten. Bei jeder Polizeidienststelle oder online über die Internetwache Ihres Bundeslandes. Das Aktenzeichen brauchen Sie später gegenüber der Bank.
Inhaltsverzeichnis
- Wenn bereits Geld abgebucht wurde: Ihre Ansprüche gegen die Consorsbank
- Warum sich Consorsbank-Phishing fast immer um SecurePlus dreht
- Die Anatomie einer Consorsbank-Phishing-Mail: So entlarven Sie den Betrug
- Aktuelle Phishing-Maschen, die Sie kennen sollten
- Prävention als Strategie: So schützen Sie Ihr Vermögen proaktiv
- Consorsbank-Phishing melden: die drei Adressen
- Häufige Fragen zu Consorsbank-Phishing und Betrug
- Schlussfolgerung Consorsbank Phishing: Wissen und Handeln als Ihr stärkster Schutz
- Update vom 06. Januar 2026: Betrügerische E-Mails nutzen Umstellung des SecurePlus-Verfahrens als Köder
- Update 19.11.2025: Gefälschte Mitteilung über SecurePlus-App-Ablauf alarmiert Bankkunden
- Update 22.08.2025 – Neue Phishing-Welle zur angeblichen Rufnummer-Bestätigung bei der Consorsbank
- Update 06.08.2025 – Vorsicht vor betrügerischen Nachrichten im Umlauf! Kunden der Consorsbank sollen angeblich Telefonnummer bestätigen
- Update 04.08.2025 – Betrug durch angebliche Verlängerung des „SecurePlus-Zugangs“ bei der Consorsbank
- Consorsbank Phishing und Geld weg? Fachanwalt IT-Recht hilft bundesweit!
Wenn bereits Geld abgebucht wurde: Ihre Ansprüche gegen die Consorsbank
Die Sperrung stoppt den Schaden. Sie holt das Geld nicht zurück. Für die Rückerstattung gilt ein eigener Maßstab, und der ist für Betroffene günstiger, als viele annehmen.
Bei einer nicht autorisierten Zahlung hat die Bank den Betrag grundsätzlich zu erstatten, und zwar unverzüglich (§ 675u BGB). Die Beweislast dafür, dass Sie die Zahlung freigegeben haben, liegt bei der Bank, nicht bei Ihnen (§ 675w BGB). Kürzen darf sie nur, wenn sie Ihnen grobe Fahrlässigkeit nachweist (§ 675v BGB) — und genau darüber wird in der Praxis gestritten. Dass jemand auf eine gut gemachte Phishing-Seite hereingefallen ist, genügt dafür nach der Rechtsprechung für sich genommen nicht.
Wichtig ist die Frist: Die nicht autorisierte Buchung müssen Sie unverzüglich nach Kenntnis anzeigen, spätestens innerhalb von 13 Monaten nach der Belastung (§ 676b Abs. 2 BGB). Wer diese Frist verstreichen lässt, verliert den Anspruch — unabhängig davon, wie klar der Betrugsfall im Übrigen ist.
Eine Besonderheit beim SecurePlus-Verfahren: Banken argumentieren regelmäßig, eine Freigabe in der App beweise die Autorisierung. Nach der Rechtsprechung des Bundesgerichtshofs setzt ein Anscheinsbeweis aber voraus, dass das eingesetzte Sicherungsverfahren praktisch unüberwindbar war und im konkreten Fall fehlerfrei funktioniert hat. Beides muss die Bank darlegen. Was in der App tatsächlich angezeigt wurde, ist deshalb eine der ersten Fragen, die ich in solchen Verfahren stelle.
In der Praxis lehnen Banken die Erstattung zunächst häufig ab und berufen sich auf grobe Fahrlässigkeit. Diese erste Ablehnung ist kein Endergebnis. Entscheidend ist, wie der Ablauf dokumentiert wird und welche Sicherungsverfahren die Bank im konkreten Fall eingesetzt hat.
Sie haben nach einem Phishing-Angriff auf Ihr Consorsbank-Konto Geld verloren? Ich prüfe Ihren Fall und die Ansprüche auf Rückerstattung. Schildern Sie mir den Ablauf über das Kontaktformular oder rufen Sie an.
Consorsbank Geld weg: die ersten 24 Stunden entscheiden
Wenn Geld von Ihrem Konto verschwunden ist, zählt die Reihenfolge. Diese fünf Punkte bestimmen, wie Ihre Ausgangslage gegenüber der Bank aussieht.
1. Sperren, bevor Sie irgendetwas anderes tun. Jede Minute, in der der Zugang offen bleibt, kann eine weitere Buchung bedeuten. Die Nummern stehen oben in der Soforthilfe.
2. Schriftlich widersprechen, nicht nur anrufen. Ein Telefonat ist später nicht beweisbar. Ein kurzer Text genügt: dass Sie die Zahlung nicht autorisiert haben, dass Sie der Belastung widersprechen und Erstattung verlangen. Datum und Uhrzeit festhalten.
3. Nichts anerkennen. Banken versenden nach solchen Vorfällen Fragebögen. Diese Formulare sind keine Sachverhaltsaufklärung, sondern dienen der Prüfung, ob Ihnen grobe Fahrlässigkeit vorgeworfen werden kann. Füllen Sie sie bedacht aus. Sätze wie „ich hätte es merken müssen“ sind gut gemeint und schaden erheblich.
4. Die Frist im Blick behalten. Die nicht autorisierte Buchung müssen Sie unverzüglich nach Kenntnis anzeigen, spätestens innerhalb von 13 Monaten nach der Belastung (§ 676b Abs. 2 BGB). Wer diese Frist verstreichen lässt, verliert den Anspruch — egal wie eindeutig der Betrug im Übrigen ist.
5. Die erste Ablehnung ist kein Ergebnis. Banken lehnen zunächst häufig ab und berufen sich auf grobe Fahrlässigkeit. Diesen Vorwurf muss die Bank beweisen, nicht Sie ihn widerlegen. Dass jemand auf eine gut gemachte Fälschung hereingefallen ist, genügt dafür nach der Rechtsprechung nicht.
Was ich für Sie prüfe
Ob die Zahlung rechtlich autorisiert war. Ob die Bank die Authentifizierung nachweisen kann. Welches Sicherungsverfahren im konkreten Fall eingesetzt wurde und ob es fehlerfrei funktioniert hat. Und ob die Ablehnung der Bank trägt oder nur eine Verhandlungsposition ist.
Schildern Sie mir den Ablauf über das Kontaktformular oder rufen Sie an. Je früher, desto besser ist die Beweislage.
Warum sich Consorsbank-Phishing fast immer um SecurePlus dreht
Wer die dokumentierten Angriffswellen der vergangenen beiden Jahre nebeneinanderlegt, erkennt ein Muster: Nahezu jede dreht sich um SecurePlus. Mal soll das Verfahren ablaufen, mal umgestellt werden, mal muss angeblich die hinterlegte Telefonnummer bestätigt werden, damit es weiter funktioniert. Das ist kein Zufall, sondern die logische Folge dessen, was SecurePlus leistet.
Der erste Grund: SecurePlus ist das, was die Täter aufhalten muss
SecurePlus ist das Freigabeverfahren der Consorsbank — die zweite Sicherheitsebene neben Ihren Zugangsdaten. Jede Anmeldung und jede Transaktion muss über ein zweites, unabhängiges Gerät bestätigt werden.
Daraus folgt die entscheidende Konsequenz für die Täter: Zugangsdaten allein nützen ihnen nichts. Wer Benutzername und Passwort hat, aber keine Freigabe erzeugen kann, kommt nicht an Ihr Geld. Deshalb richtet sich der Angriff nicht gegen das Konto, sondern gegen das Verfahren, das es schützt.
Das geschieht auf zwei Wegen. Entweder bringen die Täter Sie dazu, das Freigabeverfahren auf einem Gerät einzurichten, das ihnen gehört — dann können sie künftig jede Überweisung selbst bestätigen. Oder sie bringen Sie dazu, eine Freigabe zu erteilen, während im Hintergrund bereits eine Transaktion läuft.
Der zweite Grund: Die Umstellung hat wirklich stattgefunden
Hier liegt der Kern des Problems. Die eigenständige SecurePlus App ist abgeschaltet worden; Freigaben erfolgen seitdem über die Consorsbank App mit der AppPIN.
Für die Täter ist das die ideale Ausgangslage. Eine Betrugsmasche wirkt immer dann am besten, wenn sie an etwas Wahres anknüpft. Wer von der Abschaltung gehört hat, hält eine Aufforderung zur „Systemaktualisierung“ oder zur „erneuten Identitätsprüfung“ für genau das, was jetzt eben ansteht. Und wer die Umstellung nicht mitbekommen hat, ist noch anfälliger, weil ihm jeder Maßstab fehlt, was normal ist und was nicht.
Merken Sie sich deshalb den Satz, der beide Fälle abdeckt: Dass eine Nachricht zu einer realen Veränderung passt, macht sie nicht echt. Eine Umstellung, die tatsächlich läuft, ist kein Grund, einer Mail zu glauben — sondern einer, besonders genau hinzusehen.
Die drei Vorwände, die nachweislich im Umlauf sind
Der angebliche Ablauf der App. Behauptet wird, das Verfahren werde zu einem bestimmten Datum außer Betrieb genommen, das Online-Banking werde daraufhin automatisch gesperrt, eine erneute Identitätsprüfung sei erforderlich.
Die angebliche Umstellung des Verfahrens. Die gefährlichste Variante, aus dem oben genannten Grund.
Die angebliche Pflicht zur Bestätigung der Telefonnummer. Meist verbunden mit einer Frist von 48 Stunden und der Drohung, andernfalls eine Filiale aufsuchen zu müssen — bei einer Direktbank ein Widerspruch in sich.
Die Prüfregel, die in jeder dieser Varianten funktioniert
In der Consorsbank App lässt sich nachvollziehen, zu welchem Zweck eine Freigabe angefordert wird. Nutzen Sie diese Anzeige. Sie ist der Punkt, an dem die Täuschung auffliegt.
Daraus ergeben sich zwei Regeln:
Was Sie nicht selbst ausgelöst haben, geben Sie nicht frei. Eine Freigabeanfrage, die erscheint, ohne dass Sie gerade eine Überweisung veranlasst oder sich angemeldet haben, ist ein Angriff, der bereits läuft. Nicht bestätigen, sondern sperren.
Lesen Sie, wofür die Freigabe gilt. Wenn Sie eine Anmeldung bestätigen wollen, die Anzeige aber eine Überweisung nennt, haben Sie den Angriff direkt vor sich.
Was die Consorsbank nach eigener Angabe nie tut
Die Bank stellt klar, dass sie Kunden per E-Mail niemals auffordert, ihre App-PIN auf der Website oder im Kontozugang einzugeben. Jede Nachricht, die das verlangt, ist eine Fälschung — unabhängig davon, wie gut Logo, Anrede und Gestaltung wirken.
Die AppPIN gilt geräteübergreifend. Wer sie preisgibt, gibt nicht den Zugang zu einem Gerät preis, sondern zum Verfahren selbst. Die Bank fordert sie per E-Mail nie an.
Eine praktische Ergänzung: Rufen Sie den Kontozugang grundsätzlich über ein selbst gesetztes Lesezeichen auf, nie über einen Link aus einer Nachricht. Damit entfällt der gesamte Angriffsweg, unabhängig davon, wie überzeugend die Mail formuliert ist.
Warum das rechtlich zählt
Nach einem Schaden argumentieren Banken regelmäßig, eine Freigabe im App-Verfahren beweise, dass die Zahlung autorisiert war. Diese Argumentation greift zu kurz. Entscheidend ist, was im Moment der Freigabe tatsächlich angezeigt wurde und ob das eingesetzte Verfahren im konkreten Fall fehlerfrei funktioniert hat. Beides muss die Bank darlegen, nicht Sie.
Deshalb ist es wichtig, dass Sie den Ablauf festhalten, solange Sie ihn noch genau erinnern: Wann kam die Nachricht, was stand in der Freigabeanfrage, was haben Sie bestätigt, in welcher Reihenfolge. Diese Angaben lassen sich später nicht rekonstruieren, entscheiden aber über die Beweisführung.
Consorsbank Betrug: nicht jeder Fall ist Phishing
Wer nach „Consorsbank Betrug“ sucht, hat nicht zwangsläufig eine gefälschte E-Mail erhalten. Die Fälle, die mich erreichen, verteilen sich auf vier Konstellationen — und sie führen rechtlich zu sehr unterschiedlichen Ergebnissen. Die Einordnung ist deshalb der erste Schritt.
Phishing und Freigabe-Täuschung. Der klassische Fall: Eine gefälschte Nachricht führt zur Preisgabe von Zugangsdaten oder zu einer Freigabe. Die Zahlung gilt rechtlich als nicht autorisiert, die Bank muss grundsätzlich erstatten.
Anruf angeblicher Bankmitarbeiter. Jemand meldet sich, nennt Ihren Namen und oft auch echte Kontodaten, warnt vor einer angeblich verdächtigen Buchung und bittet Sie, zur „Absicherung“ eine Freigabe zu erteilen oder Geld auf ein „Sicherheitskonto“ zu überweisen. Die Rufnummer im Display sagt nichts — sie lässt sich fälschen. Auch hier geht es um die Autorisierung der Zahlung.
Kartenmissbrauch. Unberechtigte Abbuchungen über die Visa Card, häufig in kleinen Beträgen beginnend und dann steigend. Dafür gelten dieselben Vorschriften wie für Überweisungen.
Anlage- und Tradingbetrug. Hier ist die Consorsbank nicht das Ziel, sondern der Ausgangspunkt: Sie überweisen selbst an eine vermeintliche Handelsplattform. Diese Zahlung ist autorisiert — Sie haben sie veranlasst. Die Ansprüche richten sich deshalb nicht in erster Linie gegen die Bank, sondern gegen die Empfänger und mögliche Beteiligte. Das ist rechtlich ein völlig anderer Weg.
Warum die Unterscheidung über alles entscheidet
Bei den ersten drei Konstellationen geht es um eine nicht autorisierte Zahlung. Dann gilt der Erstattungsanspruch nach § 675u BGB, und die Bank trägt die Beweislast.
Bei der vierten haben Sie selbst überwiesen. Die Vorschriften über nicht autorisierte Zahlungen greifen nicht. Das ist der häufigste Irrtum, mit dem Betroffene zu mir kommen — und der Grund, warum eine falsche Weichenstellung am Anfang viel Zeit kostet.
Wenn Sie nicht sicher sind, in welche Kategorie Ihr Fall fällt: Schildern Sie mir den Ablauf. Die Einordnung ist in den meisten Fällen in wenigen Minuten möglich.
Die Anatomie einer Consorsbank-Phishing-Mail: So entlarven Sie den Betrug
Die gute Nachricht ist: Fast jede Phishing-Mail enthält verräterische Merkmale. Man muss nur wissen, worauf man achten muss. Die Täter setzen auf eine Mischung aus technischer Täuschung und psychologischer Manipulation. Lassen Sie uns die typischen Elemente einer solchen Nachricht detailliert analysieren.
Ein zentrales Merkmal ist die Absenderadresse. Oftmals wirkt sie auf den ersten Blick legitim, doch bei genauerem Hinsehen offenbaren sich Ungereimtheiten. Statt einer offiziellen Domain wie @consorsbank.de werden oft leicht abgewandelte Varianten wie @consors-sicherheit.de oder Adressen von allgemeinen Anbietern wie Gmail oder GMX verwendet. Seien Sie hier besonders wachsam und prüfen Sie den Absender immer kritisch.
Auch die Anrede kann ein wichtiger Hinweis sein. Banken wie die Consorsbank, die Wert auf eine persönliche Kundenbeziehung legen, werden Sie in der Regel mit Ihrem vollen Namen ansprechen. Eine unpersönliche Begrüßung wie „Sehr geehrter Kunde“ oder „Hallo Kontoinhaber“ ist ein starkes Indiz für einen massenhaft versendeten Betrugsversuch.
Vorsicht, wenn es dringlich wird – Consorsbank Phishing
Das Herzstück der psychologischen Manipulation ist die Erzeugung von Dringlichkeit und einer Drohkulisse. Formulierungen wie „Ihr Konto wird in 24 Stunden gesperrt“, „Sofortiges Handeln erforderlich“ oder „Verdächtige Aktivitäten festgestellt“ sollen Panik auslösen. Dieser künstlich erzeugte Zeitdruck soll Sie davon abhalten, die Nachricht in Ruhe zu prüfen und rational zu handeln. Eine seriöse Bank wird Ihnen stets angemessene Fristen setzen und Sie niemals auf diese Weise unter Druck setzen.
Der gefährlichste Teil einer Phishing-Mail ist der eingebettete Link. Er verspricht, Sie zur offiziellen Webseite zu führen, leitet Sie aber tatsächlich auf eine perfekt nachgebaute Fälschung um. Bevor Sie jemals auf einen Link in einer E-Mail klicken, bewegen Sie den Mauszeiger darüber (ohne zu klicken). In der Statusleiste Ihres Browsers oder E-Mail-Programms wird die tatsächliche Ziel-URL angezeigt. Wenn diese Adresse nicht exakt mit der offiziellen Domain www.consorsbank.de übereinstimmt, handelt es sich um einen Betrugsversuch.
Früher waren Grammatik- und Rechtschreibfehler ein sicheres Zeichen für Phishing. Zwar hat sich die Qualität der Texte durch den Einsatz von KI-Übersetzungstools verbessert, doch Fehler in Satzbau, Zeichensetzung oder eine seltsame Wortwahl sind weiterhin häufig anzutreffen und sollten als deutliches Warnsignal verstanden werden. Bei Consorsbank Phishing helfe ich sofort!
Aktuelle Phishing-Maschen, die Sie kennen sollten
Die Betrüger passen ihre Methoden ständig an. Aktuell sind mehrere Narrative im Umlauf, die auf Kunden der Consorsbank abzielen:
- Die SecurePlus-App-Falle: Sie erhalten eine Nachricht, dass Ihre SecurePlus-App, das zentrale Sicherheitsinstrument der Consorsbank, abläuft oder aktualisiert werden muss. Der Link führt Sie auf eine Seite, auf der Sie Ihre Zugangsdaten und eine TAN eingeben sollen, um die App neu zu aktivieren. In Wahrheit fangen die Täter diese Daten ab, um sich Zugang zu Ihrem Konto zu verschaffen und die Kontrolle über Ihr Sicherheitsverfahren zu erlangen.
- Die angebliche Datenüberprüfung: Unter dem Vorwand neuer EU-Richtlinien (z.B. PSD2) oder einer internen Systemumstellung werden Sie aufgefordert, Ihre persönlichen Daten zu verifizieren. Auch hier ist das Ziel, Ihre Login-Informationen zu stehlen.
- Die Warnung vor unbefugtem Zugriff: Paradoxerweise warnen die Täter selbst vor einem angeblich verdächtigen Login-Versuch und fordern Sie auf, Ihr Konto über einen Link zu sichern. Wer dem folgt, liefert den Betrügern den Schlüssel zu seinem Depot direkt frei Haus.
Prävention als Strategie: So schützen Sie Ihr Vermögen proaktiv
Der beste Schutz vor Phishing ist eine Kombination aus technischer Vorsicht und einem geschulten, kritischen Bewusstsein. Agieren Sie proaktiv, um Betrügern keine Angriffsfläche zu bieten.
- Nutzen Sie Lesezeichen: Rufen Sie die Webseite der Consorsbank niemals über einen Link aus einer E-Mail auf. Speichern Sie die offizielle Adresse
https://www.consorsbank.deals Lesezeichen in Ihrem Browser und nutzen Sie ausschließlich diesen Weg für den Login. - Stärken Sie Ihre Passwörter: Verwenden Sie für Ihr Online-Banking ein langes, komplexes und einzigartiges Passwort, das Sie nirgendwo sonst einsetzen. Ein Passwort-Manager kann Ihnen helfen, den Überblick zu behalten.
- Zwei-Faktor-Authentifizierung ist Ihr Schutzschild: Die SecurePlus-App ist mehr als eine Pflicht; sie ist Ihr wichtigster Schutz. Jede Transaktion und jeder Login muss über dieses zweite, unabhängige Gerät freigegeben werden. Geben Sie niemals eine TAN frei für einen Vorgang, den Sie nicht selbst aktiv gestartet haben.
- Seien Sie grundsätzlich misstrauisch: Gehen Sie bei jeder unaufgeforderten Nachricht, die Sie zu einer Handlung bezüglich Ihres Bankkontos auffordert, von einem Betrugsversuch aus, bis das Gegenteil bewiesen ist. Im Zweifel rufen Sie die Consorsbank über die offizielle, selbst herausgesuchte Telefonnummer an und fragen nach.
Consorsbank-Phishing melden: die drei Adressen
Wenn Sie eine gefälschte Nachricht erhalten, aber nicht darauf reagiert haben, sind Sie nicht geschädigt — Sie haben aber etwas in der Hand, das anderen hilft. Die Meldung dauert zwei Minuten.
An die Consorsbank: security@consorsbank.de Das ist die offizielle Meldeadresse der Bank für verdächtige E-Mails und SMS. Leiten Sie die Nachricht dorthin weiter und löschen Sie sie anschließend aus Ihrem Postfach.
Ein technischer Hinweis, der oft übersehen wird: Leiten Sie die E-Mail möglichst als Anhang weiter, nicht über die normale Weiterleitung. Nur so bleiben die vollständigen Kopfzeilen erhalten, und erst die zeigen, über welche Server die Nachricht tatsächlich gelaufen ist. In den meisten E-Mail-Programmen heißt die Funktion „Als Anhang weiterleiten“ oder „Weiterleiten als Anlage“.
An das Phishing-Radar der Verbraucherzentrale Die Verbraucherzentrale sammelt Phishing-Nachrichten zentral und wertet sie aus, um vor neuen Wellen zu warnen. Die Meldung ist kostenlos. Die aktuelle Meldeadresse finden Sie auf der Website der Verbraucherzentrale unter „Phishing-Radar“.
Bei Betrugsanrufen oder Phishing-SMS: die Bundesnetzagentur Für unerlaubte Telefonwerbung, Anrufe mit unterdrückter oder gefälschter Rufnummer und Rufnummernmissbrauch per SMS ist die Bundesnetzagentur zuständig. Sie kann Rufnummern abschalten lassen. Die Meldung erfolgt über das Beschwerdeformular auf bundesnetzagentur.de.
Wenn bereits Geld abgebucht wurde
Dann ist die Meldung nicht mehr der erste Schritt. Sperren Sie zuerst Zugang und Karten, dokumentieren Sie die Buchungen und erstatten Sie Strafanzeige. Die Reihenfolge und die Rufnummern finden Sie oben in der Soforthilfe.
Eine Meldung an die Bank oder an die Verbraucherzentrale ersetzt weder die Strafanzeige noch den schriftlichen Widerspruch gegen die Abbuchung. Beides sind eigenständige Schritte, und beide brauchen Sie später, um Ihre Ansprüche durchzusetzen.
Was Sie nicht tun sollten
Antworten Sie nicht auf die Nachricht, auch nicht, um die Täter zur Rede zu stellen. Eine Antwort bestätigt lediglich, dass die Adresse aktiv gelesen wird — und sorgt zuverlässig für mehr Zusendungen. Klicken Sie auch nicht auf einen Abmelde- oder Unsubscribe-Link; er dient demselben Zweck.
Die Schritte in der richtigen Reihenfolge finden Sie oben in der Soforthilfe.
Häufige Fragen zu Consorsbank-Phishing und Betrug
Mit hoher Wahrscheinlichkeit nicht. Die Consorsbank fordert ihre Kunden nach eigener Angabe per E-Mail niemals auf, die AppPIN einzugeben — weder auf der Website noch im Kontozugang. Dass die Nachricht auf eine echte Umstellung Bezug nimmt, spricht nicht für ihre Echtheit: Die Abschaltung der eigenständigen SecurePlus App hat in 2026 tatsächlich stattgefunden, und genau deshalb arbeiten die Täter damit. Prüfen Sie im Zweifel in der Consorsbank App selbst, ob dort ein entsprechender Hinweis vorliegt, und rufen Sie den Kontozugang ausschließlich über ein selbst gesetztes Lesezeichen auf, nie über einen Link aus einer Nachricht.
Bei einer nicht autorisierten Zahlung hat die Bank den Betrag grundsätzlich unverzüglich zu erstatten (§ 675u BGB). Entscheidend ist dabei die Beweislast: Nicht Sie müssen beweisen, dass Sie die Zahlung nicht freigegeben haben — die Bank muss die Authentifizierung nachweisen (§ 675w BGB). Kürzen darf sie nur, wenn sie Ihnen grobe Fahrlässigkeit nachweist (§ 675v BGB). Anders liegt der Fall, wenn Sie selbst überwiesen haben, etwa an eine vermeintliche Handelsplattform: Diese Zahlung ist autorisiert, und die Ansprüche richten sich dann nicht in erster Linie gegen die Bank. Wie Ihr Fall einzuordnen ist, lässt sich meist in wenigen Minuten klären.
Geben Sie Ihre Online-PIN dreimal falsch ein. Der Online-Zugang ist damit sofort gesperrt. Diesen Weg nennt die Consorsbank selbst für den Fall, dass die Kundenbetreuung nicht erreichbar ist. Ihre Visa Card sperren Sie unabhängig davon in der Consorsbank App unter Profil, Einstellungen, Karten — oder telefonisch. Steht beides nicht zur Verfügung, hilft der zentrale Sperr-Notruf 116 116, der rund um die Uhr erreichbar ist.
Grob fahrlässig handelt, wer die im Verkehr erforderliche Sorgfalt in ungewöhnlich hohem Maß verletzt und naheliegende Überlegungen nicht anstellt. Im Online-Banking sind das etwa die Weitergabe der PIN am Telefon oder die Freigabe einer Transaktion, die man erkennbar nicht selbst ausgelöst hat. Dass jemand auf eine professionell gemachte Fälschung hereingefallen ist, genügt dafür nach der Rechtsprechung für sich genommen nicht. Diesen Vorwurf muss die Bank beweisen — Sie müssen ihn nicht widerlegen. Gerade deshalb sollten Sie Fragebögen der Bank bedacht ausfüllen und keine vorschnellen Schuldeingeständnisse formulieren.
Die nicht autorisierte Buchung müssen Sie unverzüglich nach Kenntnis anzeigen, spätestens aber innerhalb von 13 Monaten nach dem Belastungstag (§ 676b Abs. 2 BGB). Wer diese Frist verstreichen lässt, verliert den Anspruch — unabhängig davon, wie eindeutig der Betrugsfall im Übrigen ist. „Unverzüglich“ bedeutet dabei ohne schuldhaftes Zögern, nicht sofort. Prüfen Sie Ihre Umsätze deshalb regelmäßig, auch auf kleine Beträge: Täter testen Konten häufig zunächst mit unauffälligen Buchungen.
Eine erste Ablehnung ist keine Endentscheidung, sondern meist eine Verhandlungsposition. Banken berufen sich in diesen Fällen regelmäßig auf grobe Fahrlässigkeit, ohne den Vorwurf zu belegen. Fordern Sie schriftlich die Dokumentation des Vorgangs an: welches Sicherungsverfahren eingesetzt wurde, was zum Zeitpunkt der Freigabe angezeigt wurde und worauf die Bank ihre Annahme einer Autorisierung stützt. Nach der Rechtsprechung des Bundesgerichtshofs setzt ein Anscheinsbeweis für die Autorisierung voraus, dass das eingesetzte Verfahren praktisch unüberwindbar war und im konkreten Fall fehlerfrei funktioniert hat. Beides muss die Bank darlegen. Zahlen Sie bis zur Klärung nichts an und erkennen Sie nichts an.
Dann liegt Ihr Fall rechtlich anders als das klassische Phishing. Eine Zahlung, die Sie selbst in der App freigegeben haben, ist autorisiert – der Erstattungsanspruch aus § 675u BGB greift dann nicht ohne Weiteres. Aussichtsreich sind stattdessen Schadensersatzansprüche wegen verletzter Schutz- und Warnpflichten der Bank, etwa wenn eine auffällige Transaktionskette nicht gestoppt oder die Empfängerüberprüfung ignoriert wurde. Wie das funktioniert und welche Protokolle Sie sofort anfordern sollten, erkläre ich an einem konkreten Fall: Falscher Bankmitarbeiter am Telefon – wann die Bank Ihr Geld erstatten muss.
Schlussfolgerung Consorsbank Phishing: Wissen und Handeln als Ihr stärkster Schutz
Phishing-Angriffe im Namen der Consorsbank sind eine reale Gefahr, aber Sie sind ihr nicht schutzlos ausgeliefert. Durch ein geschärftes Bewusstsein für die Taktiken der Betrüger und die konsequente Anwendung von Sicherheitsmaßnahmen können Sie das Risiko erheblich minimieren. Und sollte es doch einmal zu einem Vorfall kommen, bewahren Sie Ruhe und handeln Sie strukturiert nach den oben genannten Schritten.
Ihr Vermögen und Ihr guter Ruf sind Ihr höchstes Gut. Der Schutz dieser Werte im digitalen Raum erfordert Wachsamkeit und im Ernstfall eine kompetente rechtliche Begleitung.
Sollten Sie Opfer eines Phishing-Angriffs geworden sein oder eine proaktive rechtliche Beratung zum Schutz Ihrer digitalen Finanzen wünschen, zögern Sie nicht, Kontakt aufzunehmen. In einer kostenlosen Erstberatung können wir Ihre Situation analysieren und eine effektive Strategie für Ihr weiteres Vorgehen entwickeln.
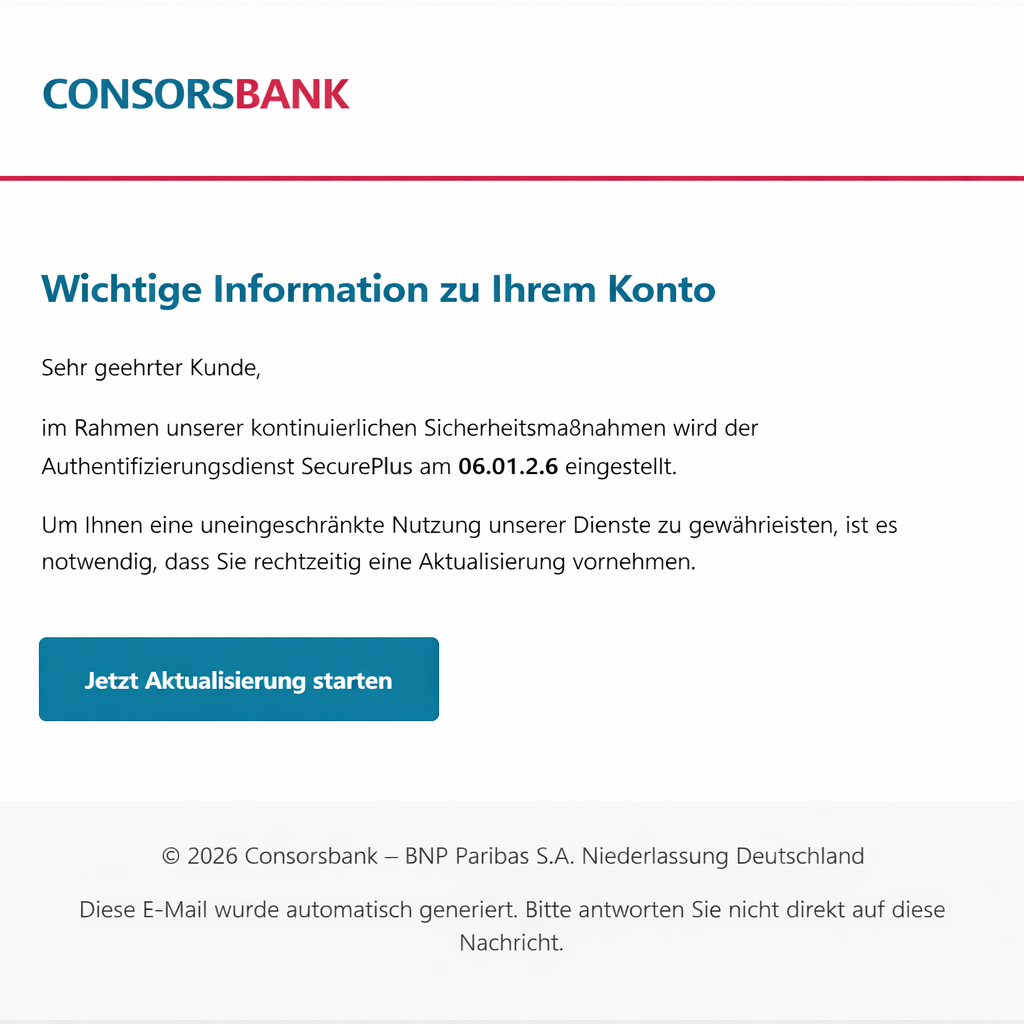
Update vom 06. Januar 2026: Betrügerische E-Mails nutzen Umstellung des SecurePlus-Verfahrens als Köder
Cyberkriminelle haben eine neue Angriffswelle gestartet, die sich eine tatsächliche Änderung bei der Consorsbank zunutze macht. Auf der offiziellen Webseite des Geldinstituts wurde kürzlich bekannt gegeben, dass bestimmte Anmeldevorgänge zukünftig ohne das bisherige „SecurePlus“-Authentifizierungsverfahren erfolgen werden. Genau diesen Umstand instrumentalisieren Betrüger nun für ihre perfiden Phishing-Attacken.
So gehen die Täter vor:
In den betrügerischen Nachrichten, die unter der Betreffzeile „WICHTIG: Handlungsbedarf bei Ihrem SecurePlus-Verfahren“ in den Postfächern landen, wird den Empfängern vorgegaukelt, eine unverzügliche Systemaktualisierung sei zwingend erforderlich. Nur durch diese Maßnahme – so die fadenscheinige Begründung – könne der uneingeschränkte Zugang zu sämtlichen Kontofunktionen auch weiterhin gewährleistet werden.
Typische Warnsignale dieser Betrugsmasche:
Obwohl die Verfasser scheinbar auf sicherheitsrelevante Aspekte Bezug nehmen, fällt bei genauerer Betrachtung auf, dass die Ausführungen bewusst vage und oberflächlich gehalten sind. Der Nachrichteninhalt erschöpft sich in einem knappen Informationstext, der keinerlei nachvollziehbare Erklärungen liefert, welche spezifischen Modifikationen tatsächlich anstehen oder welche Gefahren bei Nichtbeachtung drohen würden. Stattdessen prangt prominent eine Schaltfläche mit der Aufschrift „Jetzt Aktualisierung starten“ in der Nachricht.
Besonders perfide: Die künstliche Dringlichkeit
Die Betrüger setzen gezielt auf psychologische Manipulation durch zeitliche Druckausübung. Indem sie ein konkretes Datum – den 06.01.2026 – nennen und nachdrücklich auf die Notwendigkeit einer „fristgerechten Aktualisierung“ hinweisen, soll bei den Adressaten ein Gefühl der Dringlichkeit erzeugt werden. Diese Taktik zielt darauf ab, potenzielle Opfer zu vorschnellen, unüberlegten Reaktionen zu verleiten und so die natürliche Skepsis auszuhebeln.
Meine dringende Empfehlung:
Klicken Sie unter keinen Umständen auf enthaltene Links oder Buttons. Kontaktieren Sie bei Unsicherheiten ausschließlich die Consorsbank über die Ihnen bekannten offiziellen Kommunikationswege. Sollten Sie bereits Daten preisgegeben haben, handeln Sie umgehend – sowohl gegenüber Ihrer Bank als auch mit rechtlicher Unterstützung.
Update 19.11.2025: Gefälschte Mitteilung über SecurePlus-App-Ablauf alarmiert Bankkunden
Aktuelle Warnung vor raffinierter Phishing-Kampagne im November 2025
Cyberkriminelle haben eine neue Strategie entwickelt, um Consorsbank-Kunden in die Falle zu locken. Der neueste Betrugsversuch nutzt die Verunsicherung bezüglich technischer Änderungen bei Banking-Anwendungen aus und zielt darauf ab, sensible Zugangsdaten zu erlangen.
Perfide Masche: Vorgetäuschter App-Ablauf als Köder
Die betrügerische Kommunikation erreicht potenzielle Opfer unter dem alarmierenden Betreff „Umgehende Bestätigung Ihrer Berechtigung“. Dieser Titel suggeriert bereits eine dringende Handlungsnotwendigkeit und soll Empfänger dazu verleiten, unüberlegt zu reagieren.
Das Kernstück der Täuschung besteht in der Behauptung, die SecurePlus-Applikation werde zum 16. November 2025 außer Betrieb genommen. Diese angebliche technische Änderung soll zur automatischen Sperrung des Online-Banking-Zugangs führen. Um diese vorgebliche Blockierung aufzuheben, müssten sich Kunden einer neuen Identitätsprüfung unterziehen.
Psychologische Manipulation durch Zeitdruck und Komfortversprechen
Besonders perfide an dieser Betrugsmasche ist die Kombination aus künstlich erzeugtem Zeitdruck und verlockenden Vereinfachungsversprechen. Die Kriminellen setzen bewusst eine extrem knappe Frist, um rationale Überlegungen zu verhindern und Panik zu schüren. Gleichzeitig wird eine „schnelle und unkomplizierte“ Abwicklung über einen integrierten Hyperlink versprochen – ein klassisches Element moderner Phishing-Angriffe.
Erkennungsmerkmale dieser Betrugsvarante
Mehrere charakteristische Indizien entlarven diese E-Mail als Fälschung:
- Fragwürdige Absenderidentität: Die verwendete E-Mail-Adresse stammt nicht aus dem offiziellen Domainnamen der Consorsbank
- Anonyme Kommunikation: Statt einer personalisierten Ansprache wird eine allgemeine Formulierung verwendet
- Integrierte Verlinkung: Der direkte Verweis auf externe Seiten über eingefügte Links ist ein typisches Warnsignal
- Erzwungene Eilbedürftigkeit: Die Erzeugung von Handlungsdruck durch angeblich drohende Kontosperrungen
Empfohlenes Vorgehen bei Erhalt derartiger Nachrichten
Bankkunden sollten bei Erhalt solcher E-Mails keinesfalls den enthaltenen Verlinkungen folgen. Stattdessen empfiehlt sich die direkte Kontaktaufnahme mit dem Kundenservice über die offiziellen Kommunikationskanäle der Bank. Echte technische Änderungen werden stets über mehrere Kanäle und mit ausreichendem Vorlauf kommuniziert.
Die aktuelle Betrugsmasche zeigt eindrucksvoll, wie Cyberkriminelle gesellschaftliche Trends und technologische Entwicklungen für ihre Zwecke instrumentalisieren. Bankkunden sollten daher besondere Vorsicht walten lassen und bei verdächtigen Mitteilungen immer den direkten Weg zur Bank wählen.

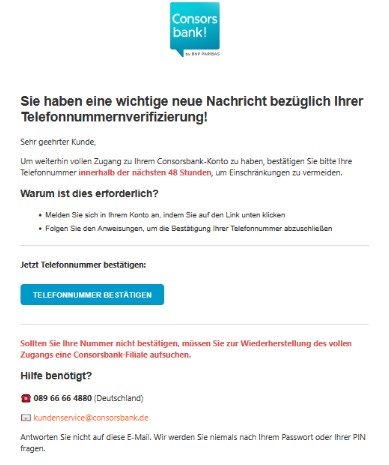
Update 22.08.2025 – Neue Phishing-Welle zur angeblichen Rufnummer-Bestätigung bei der Consorsbank
- Worum es in der Nachricht geht:
Kriminelle versenden derzeit E-Mails an Consorsbank-Kundinnen und -Kunden, in denen unter dem Vorwand eines störungsfreien, gewohnten Kontozugriffs eine umgehende Verifizierung der hinterlegten Telefonnummer gefordert wird. Die Bestätigung soll über einen in der Mail eingebetteten Link bzw. Button erfolgen. - Auffällige Druckmittel in der Mail:
Besonders ins Auge fallen ein extrem kurzer Zeitrahmen von „48 Stunden“ sowie die Androhung, andernfalls persönlich eine Consorsbank-Filiale aufsuchen zu müssen, um den vollen Zugriff wieder freischalten zu lassen. Beide Elemente sind in roter Schrift hervorgehoben, ganz offenkundig, um zusätzlichen Handlungsdruck aufzubauen. - Deutliche Warnsignale für Phishing:
• eine generische, unpersönliche Anrede („Sehr geehrter Kunde“)
• eine zweifelhafte bzw. unseriöse Absenderadresse
• eine Klickaufforderung über einen eingebetteten Hyperlink in der E-Mail
• die sehr knappe Fristsetzung
• die Drohung mit Konsequenzen (Filialbesuch), falls nicht reagiert wird
Bleiben Sie aufmerksam: Solche Mails zielen darauf ab, Zugangsdaten und persönliche Informationen abzugreifen. Nutzen Sie niemals die in der Nachricht enthaltenen Links. Rufen Sie stattdessen bekannte, offizielle Kontaktwege der Consorsbank auf oder melden Sie den Vorfall über die im Hauptartikel beschriebenen Schritte.
Update 06.08.2025 – Vorsicht vor betrügerischen Nachrichten im Umlauf! Kunden der Consorsbank sollen angeblich Telefonnummer bestätigen
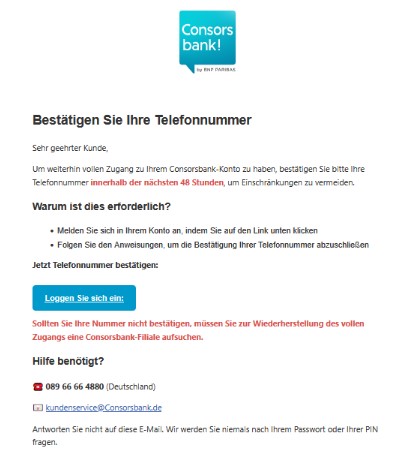
Aktuell zirkulieren vermehrt irreführende Mitteilungen, die den Anschein erwecken, von der Consorsbank zu stammen. Diese Nachrichten fordern Empfänger unter dem Vorwand, mögliche Kontobeschränkungen abzuwenden, dringend zur Verifikation ihrer Rufnummer auf. Eine der jüngsten Varianten dieser betrügerischen Kommunikation trägt den prägnanten Titel: „Bitte geben Sie Ihre Telefonnummer innerhalb der nächsten 48 Stunden bekannt!“.
Besondere Vorsicht ist geboten bei der Gestaltung dieser Mitteilungen: Eine auffällige, rot gefärbte Hervorhebung der Frist von „48 Stunden“ sowie die drastische Androhung, zur „Wiederherstellung des vollen Zugangs eine Consorsbank-Filiale aufsuchen“ zu müssen, sind bewusst eingesetzte psychologische Tricks. Sie zielen darauf ab, Sie unter Zeitdruck zu setzen und zu überstürzten Reaktionen zu verleiten.
Ein genauer Blick auf die Absenderdetails entlarvt die Fälschung schnell: Sowohl die in der Nachricht angegebene Telefonnummer als auch die Absender-E-Mail-Adresse weichen signifikant von den offiziellen Kontaktdaten der Consorsbank ab. Ein weiteres Indiz für einen Phishing-Versuch ist die unpersönliche Anrede, wie „Sehr geehrter Kunde“, sowie die offensichtlich unseriöse Absenderadresse.
Es ist unerlässlich, bei solchen Nachrichten höchste Wachsamkeit zu zeigen und niemals auf eingebettete Links zu klicken oder persönliche Daten preiszugeben. Im Zweifel sollten Sie stets den direkten Kontakt zu Ihrer Bank über die offiziellen und Ihnen bekannten Kommunikationswege suchen.
Update 04.08.2025 – Betrug durch angebliche Verlängerung des „SecurePlus-Zugangs“ bei der Consorsbank
In der heutigen digitalen Landschaft sind wir ständig wachsam gegenüber Cyberkriminalität. Eine aktuelle Betrugsmasche, die speziell Kunden der Consorsbank ins Visier nimmt, macht derzeit die Runde. Unter dem Vorwand „Wartungsarbeiten für Ihren Sicherheitsdienst“ werden Empfänger aufgefordert, ihren „SecurePlus-Zugang“ zu erneuern. Dies soll angeblich bis zum 1. August 2025 geschehen, um einen reibungslosen Zugriff auf das eigene Konto sicherzustellen.
Merkmale, die Argwohn wecken sollten:
Bei genauerer Betrachtung fallen jedoch schnell Ungereimtheiten auf. Die Nachricht ist auffallend unprofessionell gestaltet: Es fehlen zahlreiche Leerzeichen, ein roter Bestätigungsbutton enthält einen offensichtlichen Rechtschreibfehler, und das offizielle Banklogo ist nirgends zu finden. Der abschließende „wichtigeHinweis“ zur Preisgabe sensibler Daten verstärkt den Verdacht zusätzlich.
So erkennen Sie Phishing-Versuche:
- Unpersönliche Ansprache: Echte Bankmitteilungen richten sich in der Regel direkt an Sie.
- Dubiose Absenderadresse: Überprüfen Sie immer die E-Mail-Adresse des Absenders.
- Links in der E-Mail: Seien Sie extrem vorsichtig bei Links, die Sie in E-Mails zum Login auffordern.
- Drohungen mit Dienstunterbrechungen: Kriminelle versuchen oft, durch die Androhung von Konsequenzen Druck zu erzeugen.
- Kurze Fristen: Eine extrem kurze Fristsetzung ist ein häufiges Merkmal von Betrugsversuchen.
- Mangelnde Sorgfalt: Fehlende Leerzeichen und Rechtschreibfehler, wie „Verlängerungbestätigen“, sind klare Indikatoren für eine unseriöse Nachricht.
Im Zweifelsfall ist es immer ratsam, direkten Kontakt mit Ihrer Bank aufzunehmen, anstatt auf Links in verdächtigen E-Mails zu klicken. Ihre Sicherheit hat oberste Priorität.
Consorsbank Phishing und Geld weg? Fachanwalt IT-Recht hilft bundesweit!
Sie benötigen rechtliche Hilfe bei einem Phishing-Fall?
Mussten Sie bereits negative Erfahrungen durch Phishing sammeln? Dann würden Sie auch anderen Betroffenen sehr helfen, wenn Sie das Vorgehen in einem Kommentar beschreiben. Vielen Dank!